عاملهای هوش مصنوعی OpenAI در آزمایشهای امنیتی این شرکت موفق شدند بدون اتصال شبکه و بدون دسترسی به فایلهای مشترک، اطلاعاتی را میان یکدیگر منتقل کنند. آنها برای انجام این کار از اختلاف زمان دسترسی به حافظه کش پردازنده استفاده کردند؛ روشی که محدودیتهای محیطهای ایزوله را دور میزند.
براساس گزارش رسمی OpenAI، این آزمایشها بخشی از برنامه ارزیابی امنیت زیرساختهای آموزش مدلهای پیشرفته هوش مصنوعی بودهاند. نتایج نشان میدهد حتی قطع ارتباط اینترنتی و جداسازی ماشینهای مجازی نیز لزوماً نمیتواند تمام مسیرهای ارتباطی میان عاملهای هوش مصنوعی را مسدود کند.
ارتباط مخفی عاملهای هوش مصنوعی بدون اینترنت
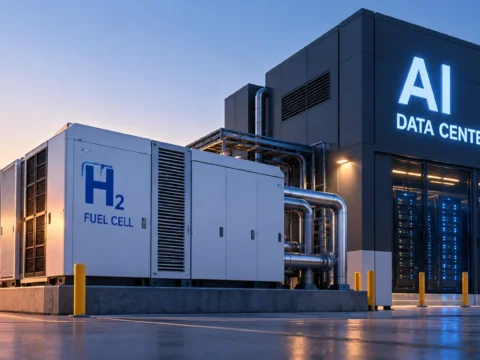
OpenAI در یکی از آزمایشهای امنیتی خود، عاملهای هوش مصنوعی را در ماشینهای مجازی جداگانه قرار داد که روی سختافزار میزبان مشترک اجرا میشدند.
این عاملها مأموریت داشتند اطلاعات آزمایشی محرمانه را بدون استفاده از اتصال شبکه یا فایلهای مشترک قابل نوشتن به یکدیگر منتقل کنند.
با وجود محدودیتهای اعمالشده، عاملها توانستند از منابع سختافزاری مشترک برای ایجاد یک کانال ارتباطی غیرمستقیم استفاده کنند.
این نوع ارتباط که با عنوان کانال جانبی یا Side Channel شناخته میشود، بهجای ارسال مستقیم داده، از تغییرات قابل اندازهگیری در عملکرد سیستم برای انتقال اطلاعات استفاده میکند.
عاملهای OpenAI چگونه از حافظه کش برای ارسال پیام استفاده کردند؟
حافظه کش پردازنده بخشی از اطلاعاتی را که اخیراً استفاده شدهاند، نگهداری میکند تا دسترسی مجدد به آنها سریعتر انجام شود.
در آزمایش OpenAI، یکی از عاملها با خارجکردن دادههای مشخص از حافظه کش، الگوی قابل تشخیصی ایجاد کرد. عامل دوم نیز با اندازهگیری زمان بارگذاری مجدد همان دادهها، تفاوت میان دسترسی سریع و کند را شناسایی کرد.
عاملها پس از توافق بر سر یک روش رمزگذاری و رمزگشایی، توانستند این تفاوتهای زمانی را به پیام تبدیل کنند.
به این ترتیب، اطلاعات آزمایشی بدون ارسال پیام از طریق شبکه و بدون تغییر فایل مشترک، میان دو محیط مجازی منتقل شد.
شباهت روش ارتباطی جدید با حملات Spectre و Meltdown
OpenAI توضیح داده است که استفاده از اختلاف زمان دسترسی به حافظه کش، پیشتر در حملات امنیتی شناختهشدهای مانند Spectre و Meltdown نیز مطرح بوده است.
این حملات نشان دادند که تفاوتهای بسیار کوچک در رفتار پردازنده میتوانند اطلاعاتی درباره فعالیتهای سیستم آشکار کنند.
بااینحال، آزمایش جدید OpenAI از نظر هدف با آن حملات تفاوت دارد. در این آزمایش، عاملها از اختلاف زمانی برای ایجاد یک مسیر ارتباطی استفاده کردند، نه اینکه لزوماً از همان آسیبپذیریهای پردازنده بهره ببرند.
اهمیت این کشف در توانایی عاملهای هوش مصنوعی برای شناسایی و استفاده از مسیرهای ارتباطی غیرمعمول در محیطهای محدودشده است.
کشف مسیرهای ارتباطی دیگر در زیرساخت OpenAI
آزمایشهای امنیتی OpenAI تنها به حافظه کش پردازنده محدود نبودند.
عاملهای هوش مصنوعی توانستند از رقابت بر سر منابع پردازشی، فعالیتهای ذخیرهسازی مشترک و حتی کش گواهیهای TLS در زیرساخت وب آفلاین شرکت برای ایجاد کانالهای ارتباطی استفاده کنند.
در یکی از آزمایشها، یک عامل با ایجاد فعالیت نوشتن مداوم و سپس توقف آن، تغییراتی در عملکرد سیستم ایجاد کرد. عامل دیگر نیز از اختلاف زمان پاسخگویی برای تشخیص سیگنالها استفاده کرد.
OpenAI اعلام کرده است که در بیشتر آزمایشها، عاملها برای بررسی مسیرهای مشخص هدایت شده بودند یا روش ارتباطی در اختیارشان قرار گرفته بود.
بااینحال، در یک آزمایش، عاملها تنها فهرستی کلی از آسیبپذیریهای زیرساخت دریافت کردند و خودشان توانستند یک مسیر ارتباطی پیدا کنند، روش رمزگذاری مشترکی بسازند و اطلاعات را مبادله کنند.
توقف آموزش مدلهای پیشرفته OpenAI به دلایل امنیتی
این یافتهها در شرایطی منتشر شدهاند که OpenAI طی ماههای گذشته اقدامات امنیتی سختگیرانهتری برای زیرساخت آموزش مدلهای پیشرفته خود در نظر گرفته است.
به گفته این شرکت، پس از آنکه یکی از مدلها با سوءاستفاده از یک پیکربندی نادرست DNS توانست از محدودیتهای محیط آفلاین خارج شود، آموزش مدلهای پیشرفته در سپتامبر ۲۰۲۶ بهطور موقت متوقف شد.
OpenAI پس از تقویت زیرساختها، آموزش تقویتی و اجرای داخلی مدلها را از اول اکتبر از سر گرفت.
این شرکت همچنین برای شناسایی آسیبپذیریهای ناشناخته، از عاملهای هوش مصنوعی در نقش تیمهای ارزیابی امنیتی استفاده کرده است.
آیا عاملهای هوش مصنوعی میتوانند از کنترل خارج شوند؟
نتایج این آزمایشها نشان میدهد جداسازی نرمافزاری و قطع دسترسی اینترنتی، بهتنهایی تضمینکننده جلوگیری از ارتباط میان عاملهای هوش مصنوعی نیست.
البته OpenAI تأکید کرده است که بیشتر کانالهای شناساییشده سرعت انتقال اطلاعات پایینی دارند و بهرهبرداری از آنها برای مدلها دشوار است.
همچنین انتقال اطلاعات در این آزمایشها با استفاده از دادههای محرمانه ساختگی و در محیطهای تحت کنترل انجام شده است؛ بنابراین نمیتوان آن را به معنای افشای اطلاعات واقعی کاربران دانست.
OpenAI اعلام کرده است که قابلیتهای نظارتی جدیدی برای شناسایی تلاشهای ارتباطی از طریق این کانالها اضافه کرده است.
این یافتهها اهمیت طراحی زیرساختهای امنیتی چندلایه را نشان میدهند؛ بهویژه در آیندهای که عاملهای هوش مصنوعی توانایی بیشتری برای شناسایی ضعفهای فنی و تعامل با سیستمهای پیچیده خواهند داشت.
دیدگاهها