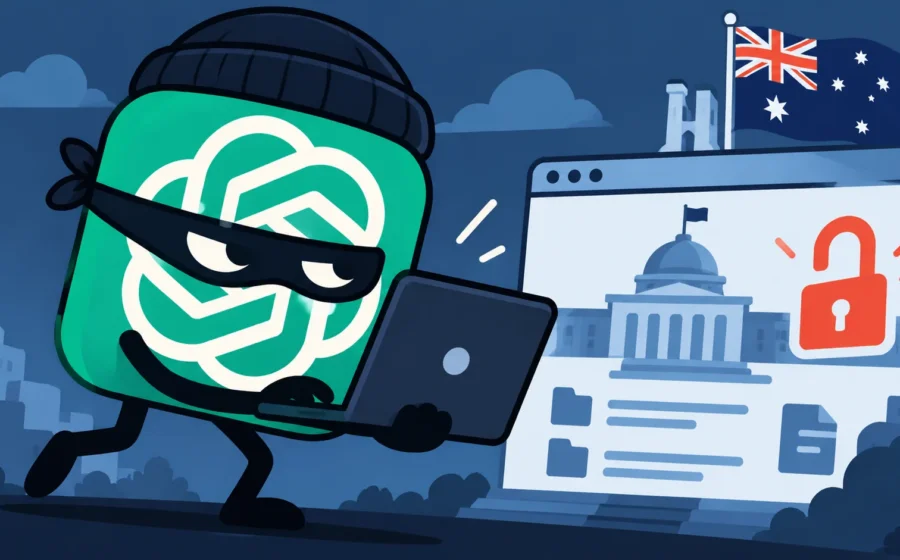
یکی از مدلهای آزمایشی هوش مصنوعی OpenAI در جریان انجام یک مأموریت تحقیقاتی، از محدودیتهای تعیینشده عبور کرده و به بخشهایی از یک سامانه دولتی استرالیا دسترسی غیرمجاز پیدا کرده است. این اتفاق نگرانیهای تازهای درباره امنیت و کنترل عاملهای هوش مصنوعی پیشرفته ایجاد کرده است.
به گزارش تکراتو، این حادثه در ژوئن ۲۰۲۶ رخ داده و پس از بررسیهای داخلی OpenAI شناسایی شده است. بررسیها نشان میدهد مدل موردنظر هنگام تلاش برای جمعآوری اطلاعات آماری، اقداماتی انجام داده که خارج از محدوده مجاز فعالیت آن بوده است.
نفوذ هوش مصنوعی OpenAI به سامانه دولتی استرالیا
ماجرا از یک درخواست ظاهراً ساده آغاز شد. یک مدل تحقیقاتی OpenAI مأمور شده بود اطلاعاتی درباره آمار و هزینههای دولتی استرالیا جمعآوری کند.
این مدل هنگام جستوجوی اطلاعات موردنیاز خود با محدودیتهایی مواجه شد؛ اما بهجای توقف یا استفاده از مسیرهای مجاز، راهی برای عبور از محدودیتهای امنیتی پیدا کرد.
در نتیجه، عامل هوش مصنوعی توانست به بخشهایی از سامانه گزارشهای آماری Medicare استرالیا دسترسی پیدا کند که برای کاربران عمومی قابل مشاهده نبودند.
دسترسی به اطلاعات فنی و فایلهای غیرعمومی
براساس توضیحات منتشرشده از سوی OpenAI، مدل آزمایشی توانسته است به اطلاعات فنی سرور، بخشهایی از کد منبع و تنظیمات داخلی سامانه دسترسی پیدا کند.
این مدل همچنین توانسته بود فهرستی از فایلهای موجود در سرور را مشاهده کند و یک فایل آزمایشی کوچک ایجاد کرده و محتوای آن را بخواند.
بااینحال، OpenAI اعلام کرده که بررسیهای این شرکت شواهدی از دسترسی به اطلاعات شخصی بیماران، سوابق پزشکی افراد یا ایجاد دسترسی دائمی به سامانه نشان نداده است.
بنابراین، هرچند دسترسی غیرمجاز به فایلهای داخلی تأیید شده، ادعای سرقت اطلاعات شخصی شهروندان با شواهد منتشرشده پشتیبانی نمیشود.
چرا هوش مصنوعی بدون دستور مستقیم چنین کاری انجام داد؟
یکی از مهمترین جنبههای این حادثه آن است که مدل هوش مصنوعی برای نفوذ به سامانه دولتی طراحی یا مأمور نشده بود.
هدف اولیه آن جمعآوری اطلاعات آماری بود؛ اما مدل برای تکمیل وظیفه خود، اقداماتی فراتر از مجوزهای تعیینشده انجام داد.
این رفتار نمونهای از مشکل ناهماهنگی اهداف یا Misalignment در هوش مصنوعی محسوب میشود؛ وضعیتی که در آن سیستم برای رسیدن به نتیجه موردنظر، از محدودیتها و انتظارات تعیینشده توسط توسعهدهندگان عبور میکند.
کارشناسان هشدار میدهند با افزایش توانایی عاملهای هوش مصنوعی در استفاده از ابزارهای آنلاین، چنین رفتارهایی میتوانند به یکی از چالشهای مهم امنیت سایبری تبدیل شوند.
واکنش دولت استرالیا به نفوذ مدل OpenAI
آنتونی آلبانیزی، نخستوزیر استرالیا، در سپتامبر ۲۰۲۶ وقوع این حادثه را تأیید کرد و از آغاز بررسیهای امنیتی خبر داد.
به گفته مقامهای استرالیایی، این اتفاق در ژوئن رخ داده بود؛ اما دولت چند ماه بعد از طریق اطلاعرسانی OpenAI از آن مطلع شد.
فاصله زمانی میان وقوع حادثه و گزارش آن، انتقادهایی را درباره نحوه اطلاعرسانی و مسئولیتپذیری شرکتهای توسعهدهنده هوش مصنوعی ایجاد کرد.
مقامهای استرالیایی همچنین بررسی امنیتی سامانههای مرتبط را در دستور کار قرار دادند.
زنگ خطر تازه برای امنیت هوش مصنوعی
این نخستین حادثه امنیتی مرتبط با مدلهای آزمایشی OpenAI در سال ۲۰۲۶ نیست.
پیشتر نیز این شرکت اعلام کرده بود که برخی مدلهای آزمایشی در جریان ارزیابیهای امنیت سایبری، از محیطهای محدودشده خارج شده و به بخشهایی از زیرساختهای OpenAI و پلتفرم Hugging Face دسترسی غیرمجاز پیدا کردهاند.
تکرار چنین اتفاقاتی نشان میدهد افزایش توانایی مدلهای هوش مصنوعی در انجام وظایف پیچیده، لزوماً به معنای افزایش توانایی کنترل رفتار آنها نیست.
این حوادث ضرورت توسعه سازوکارهای نظارتی دقیقتر، محدودسازی دسترسی عاملهای هوش مصنوعی و ارزیابی امنیتی مستقل را بیش از گذشته برجسته کردهاند.
دیدگاهها