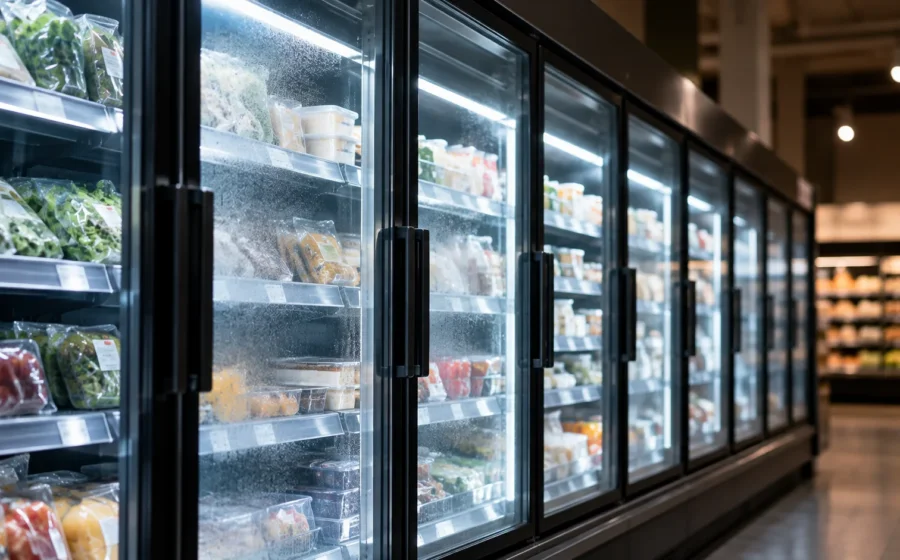
یک حمله سایبری گسترده به سیستمهای سرمایشی صدها فروشگاه زنجیرهای در فرانسه، باعث افزایش غیرعادی دمای یخچالها و فریزرها، فاسدشدن حجم زیادی از مواد غذایی و حتی وقوع آتشسوزی در برخی فروشگاهها شده است. مهاجمان با دستکاری سیستمهای کنترل از راه دور، عملکرد تجهیزات سرمایشی را مختل کردند و خسارت مالی قابلتوجهی به فروشگاهها وارد شد.
براساس گزارش رویترز و خبرگزاری فرانسه در ۱۲ اکتبر ۲۰۲۶، فروشگاههای بزرگی مانند Carrefour، Intermarché، Coopérative U و E.Leclerc تحت تأثیر این حمله قرار گرفتهاند. مقامهای فرانسوی تحقیقات گستردهای را آغاز کردهاند و احتمال تأثیر این حادثه بر کشورهای دیگر اروپایی نیز مطرح شده است.
هکرها چگونه یخچالهای فروشگاهی را از کار انداختند؟
برخلاف حملات سایبری رایج که معمولاً با سرقت اطلاعات یا قفلکردن فایلها همراه هستند، این حمله مستقیماً تجهیزات فیزیکی فروشگاهها را هدف قرار داده است.
مهاجمان توانستند کنترل برخی سیستمهای سرمایشی متصل به اینترنت را در اختیار بگیرند و عملکرد آنها را تغییر دهند.
گزارشها نشان میدهند هکرها با فعالکردن حالت یخزدایی اجباری، باعث افزایش شدید دمای یخچالها و فریزرها شدند.
در شرایط عادی، سیستم یخزدایی برای حذف برفک تجهیزات سرمایشی استفاده میشود؛ اما فعالماندن غیرعادی آن میتواند دمای محفظه را افزایش دهد و مواد غذایی را فاسد کند.
طبق گزارش رویترز، دمای برخی تجهیزات آسیبدیده به حدود ۵۰ درجه سانتیگراد رسیده است.
صدها فروشگاه در فرانسه قربانی حمله سایبری شدند
این حمله در شب ۱۱ به ۱۲ اکتبر اتفاق افتاد و چندین فروشگاه زنجیرهای بزرگ فرانسه را درگیر کرد.
براساس گزارشهای منتشرشده، حدود ۳۰۰ شعبه از فروشگاههای Intermarché و Netto و بیش از ۱۰۰ شعبه Coopérative U تحت تأثیر قرار گرفتهاند.
شرکت Carrefour نیز اعلام کرده است که ۸۰ فروشگاه آن با مشکل مواجه شدهاند.
همچنین تعدادی از شعب فروشگاههای E.Leclerc و Monoprix در میان قربانیان این حمله قرار دارند.
در برخی فروشگاهها، کارکنان هنگام آغاز فعالیت روزانه متوجه شدند که تجهیزات سرمایشی از کار افتاده و محصولات تازه و منجمد دیگر قابل فروش نیستند.
خسارت میلیونیورویی و آتشسوزی در فروشگاهها
یکی از مهمترین پیامدهای این حمله، نابودی حجم زیادی از مواد غذایی بوده است.
افزایش دمای تجهیزات سرمایشی باعث شد محصولاتی مانند گوشت، لبنیات، مواد غذایی تازه و محصولات منجمد در بسیاری از فروشگاهها غیرقابل مصرف شوند.
فروشگاههای آسیبدیده مجبور شدند بخش قابلتوجهی از موجودی خود را دور بریزند.
تیری کوتیار، مدیرعامل Intermarché، اعلام کرده است که خسارت این حمله در سطح فرانسه میتواند طی یک روز به دهها میلیون یورو برسد.
دادستانی پاریس نیز تأیید کرده که این حمله علاوه بر خسارت به مواد غذایی، باعث وقوع آتشسوزی در برخی فروشگاهها شده است.
البته میزان نهایی خسارت مالی و تعداد دقیق فروشگاههای آسیبدیده هنوز مشخص نشده است.
نقش تجهیزات قدیمی شرکت Danfoss در حمله سایبری
بررسیهای اولیه نشان میدهند که بخشی از تجهیزات آسیبدیده از سیستمهای کنترل سرمایشی شرکت دانمارکی Danfoss استفاده میکردند.
این شرکت تولیدکننده تجهیزات و نرمافزارهای مدیریت سیستمهای سرمایشی تجاری و صنعتی است.
Danfoss تأیید کرده که از وقوع حوادث امنیتی در تعدادی از سیستمهای مدیریت سرمایشی فرانسه اطلاع دارد.
به گفته این شرکت، برخی تجهیزات آسیبدیده از میان محصولات قدیمی بودهاند که دیگر بهروزرسانی امنیتی دریافت نمیکنند یا از نسخههای قدیمی سیستمعامل داخلی استفاده میکنند.
مدلهایی از خانواده AK-SM800 و AK-SC355 نیز در گزارشهای مربوط به این حادثه مطرح شدهاند.
بااینحال، هنوز مشخص نیست مهاجمان دقیقاً از کدام آسیبپذیری برای نفوذ استفاده کردهاند.
آسیبپذیریهای امنیتی پیشتر شناسایی شده بودند
در ماه اوت ۲۰۲۶، پژوهشگران امنیتی شرکت Claroty مجموعهای از آسیبپذیریها را در سیستمهای کنترل سرمایشی شناسایی کرده بودند.
برخی از این مشکلات امنیتی میتوانستند به مهاجمان اجازه دهند کنترل تجهیزات متصل به شبکه را در اختیار بگیرند.
شرکتهای تولیدکننده برای رفع تعدادی از این آسیبپذیریها بهروزرسانی منتشر کرده بودند.
بااینحال، هنوز ارتباط مستقیم آسیبپذیریهای گزارششده توسط Claroty با حمله اخیر بهصورت قطعی تأیید نشده است.
این حادثه بار دیگر نشان میدهد استفاده از تجهیزات قدیمی و بهروزرسانینشده در زیرساختهای متصل به اینترنت میتواند پیامدهایی فراتر از سرقت اطلاعات داشته باشد.
احتمال گسترش حمله به کشورهای دیگر اروپا
اگرچه بیشترین خسارت گزارششده مربوط به فرانسه است، کارشناسان امنیت سایبری از احتمال تأثیر این حمله بر کشورهای دیگر اروپایی خبر دادهاند.
یکی از تحلیلگران ارشد شرکت امنیت سایبری Sekoia اعلام کرده است که کشورهایی مانند آلمان، بلژیک، اسپانیا، پرتغال و لهستان نیز تحت تأثیر قرار گرفتهاند.
بااینحال، جزئیات مربوط به تعداد تجهیزات آسیبدیده و میزان خسارت در این کشورها هنوز روشن نیست.
همزمان، شرکت هلندی Ahold Delhaize نیز از وقوع یک مشکل امنیت سایبری در شبکه خود خبر داده است.
این شرکت که مالک برندهایی مانند Albert Heijn است، برای جلوگیری از گسترش مشکل، برخی سیستمهای خود را موقتاً از دسترس خارج کرده است.
درحالحاضر شواهد قطعی درباره ارتباط این حادثه با حمله به سیستمهای سرمایشی فرانسه وجود ندارد.
آغاز تحقیقات رسمی درباره حمله سایبری
دادستانی پاریس تحقیقات درباره این حمله گسترده را آغاز کرده است.
همچنین سباستین لوکورنو، نخستوزیر فرانسه، از آژانس ملی امنیت سایبری این کشور (ANSSI) خواسته است موضوع را بررسی کند.
مقامهای فرانسوی در حال همکاری با نهادهای امنیت سایبری کشورهای دیگر اروپا هستند تا دامنه احتمالی حمله مشخص شود.
هنوز هویت مهاجمان و انگیزه اصلی آنها بهطور رسمی اعلام نشده است.
این حادثه نشان میدهد که حملات سایبری دیگر تنها به اطلاعات دیجیتال محدود نیستند و میتوانند تجهیزات فیزیکی، زنجیره تأمین مواد غذایی و فعالیت روزمره کسبوکارها را نیز مختل کنند.
دیدگاهها