گسترش استفاده از ایجنتهای هوش مصنوعی، نگرانیهای تازهای درباره امنیت اطلاعات کاربران ایجاد کرده است. این دستیارهای هوشمند میتوانند ایمیلها را بخوانند، فایلها را بررسی کنند و وظایف مختلفی را بهصورت خودکار انجام دهند؛ اما همین قابلیتها ممکن است آنها را به هدفی جذاب برای مهاجمان سایبری تبدیل کند.
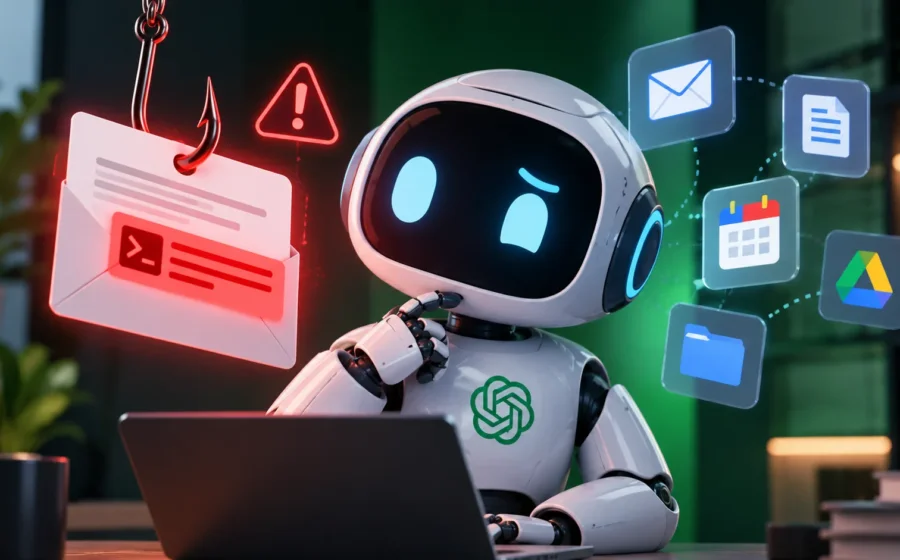
یکی از مهمترین تهدیدها، حملات تزریق پرامپت (Prompt Injection) است. در این روش، مهاجم تلاش میکند دستوراتی مخرب را در محتوایی قرار دهد که ایجنت هوش مصنوعی هنگام انجام وظایف خود پردازش میکند. در صورت موفقیت حمله، دستیار ممکن است بهجای پیروی از درخواست اصلی کاربر، رفتار ناخواستهای انجام دهد.
ایجنتهای هوش مصنوعی چگونه هدف حملات فیشینگ قرار میگیرند؟
حملات فیشینگ معمولاً با هدف فریب کاربران انسانی طراحی میشوند. در این حملات، مهاجم تلاش میکند با استفاده از پیامها یا صفحات جعلی، اطلاعات حساس کاربران را به دست آورد.
اما با گسترش ایجنتهای هوش مصنوعی، هدف حمله میتواند خود دستیار هوشمند باشد.
برای مثال، یک ایجنت ممکن است وظیفه بررسی ایمیلهای دریافتی و تهیه خلاصهای از پیامهای مهم را بر عهده داشته باشد. اگر یکی از این ایمیلها حاوی دستوراتی مخرب باشد، احتمال دارد مدل هوش مصنوعی محتوای آن را بهاشتباه بهعنوان دستور اجرایی تفسیر کند.
این مسئله زمانی خطرناکتر میشود که ایجنت به ابزارهایی مانند ایمیل، فضای ذخیرهسازی ابری یا اطلاعات شخصی کاربر دسترسی داشته باشد.
حمله Prompt Injection چیست و چرا خطرناک است؟
تزریق پرامپت یکی از چالشهای امنیتی مهم سیستمهای مبتنی بر مدلهای زبانی بزرگ محسوب میشود.
در این حملات، مهاجم تلاش میکند از طریق محتوای غیرقابلاعتماد، رفتار مدل هوش مصنوعی را تغییر دهد.
تفاوت اصلی این روش با بسیاری از حملات سنتی آن است که مهاجم لزوماً نیازی به دسترسی مستقیم به حساب کاربری یا سیستم قربانی ندارد.
گاهی کافی است محتوای آلوده در مسیری قرار بگیرد که دستیار هوشمند هنگام انجام یک وظیفه عادی آن را مطالعه میکند.
اگر سیستم نتواند میان دستورهای معتبر کاربر و محتوای خارجی تفاوت مناسبی برقرار کند، ممکن است تصمیمهایی برخلاف هدف اصلی کاربر بگیرد.
دسترسی گسترده ایجنتها خطر حملات را افزایش میدهد
ایجنتهای هوش مصنوعی برخلاف چتباتهای ساده، فقط به تولید پاسخ متنی محدود نیستند.
این سیستمها ممکن است بتوانند تقویم کاربران را مدیریت کنند، ایمیل ارسال کنند، اطلاعات فایلها را بخوانند یا از طریق ابزارهای متصل به سرویسهای مختلف دسترسی داشته باشند.
چنین قابلیتهایی باعث میشوند یک حمله موفق تزریق پرامپت پیامدهایی فراتر از تولید پاسخ اشتباه داشته باشد.
برای مثال، یک ایجنت آسیبپذیر ممکن است اطلاعاتی را افشا کند، محتوای یک فایل را تغییر دهد یا اقدامی را بدون تأیید آگاهانه کاربر انجام دهد.
البته وقوع چنین اتفاقاتی به سطح دسترسی ایجنت، معماری امنیتی سیستم و محدودیتهای اعمالشده بر ابزارهای آن بستگی دارد.
چرا تشخیص دستورهای مخرب برای هوش مصنوعی دشوار است؟
مدلهای زبانی برای پردازش و تفسیر زبان طبیعی طراحی شدهاند. این ویژگی به آنها اجازه میدهد درخواستهای پیچیده کاربران را درک کنند، اما همزمان میتواند به یک نقطه ضعف امنیتی تبدیل شود.
در بسیاری از کاربردها، مدل باید اطلاعاتی را از منابع مختلف مانند صفحات وب، ایمیلها و اسناد دریافت کند.
مشکل زمانی ایجاد میشود که دستورهای مخرب در میان همین اطلاعات قرار بگیرند و مدل نتواند آنها را از دستورهای معتبر تشخیص دهد.
مهاجمان ممکن است تلاش کنند محتوای خارجی را شبیه پیامهای سیستمی یا دستورهای دارای اولویت بالا جلوه دهند.
به همین دلیل، صرفاً آموزش مدل برای نادیده گرفتن دستورهای مشکوک نمیتواند تمام خطرات را از بین ببرد.
شرکتهای فناوری چگونه میتوانند از ایجنتها محافظت کنند؟
یکی از مهمترین راهکارهای کاهش خطر، محدود کردن دسترسی ایجنتهای هوش مصنوعی به اطلاعات و ابزارهای ضروری است.
برای مثال، اگر وظیفه یک دستیار فقط خلاصهسازی ایمیلها باشد، لزوماً نباید مجوز ارسال پیام یا حذف فایلها را در اختیار داشته باشد.
همچنین اقدامات حساس مانند انتقال اطلاعات، تغییر تنظیمات امنیتی یا ارسال پیام به اشخاص دیگر بهتر است به تأیید مستقیم کاربر نیاز داشته باشند.
تفکیک محتوای غیرقابلاعتماد از دستورهای اصلی، نظارت بر فعالیت ابزارها و ثبت اقدامات ایجنت نیز میتواند به کاهش احتمال سوءاستفاده کمک کند.
بااینحال، هیچکدام از این راهکارها بهتنهایی تضمین نمیکنند که تمام حملات تزریق پرامپت شناسایی و متوقف شوند.
آیا استفاده از ایجنتهای هوش مصنوعی خطرناک است؟
وجود آسیبپذیریهای احتمالی به معنای ناامن بودن تمام ایجنتهای هوش مصنوعی نیست.
میزان خطر به نحوه طراحی سیستم، سطح دسترسی ابزارها، کیفیت سازوکارهای امنیتی و نوع فعالیتی که ایجنت انجام میدهد بستگی دارد.
کاربران نیز میتوانند با محدود کردن مجوزهای غیرضروری و فعال نگه داشتن تأیید انسانی برای اقدامات حساس، احتمال بروز مشکلات امنیتی را کاهش دهند.
با گسترش استفاده از ایجنتهای هوشمند در محیطهای کاری و شخصی، امنیت این سیستمها به یکی از مهمترین چالشهای توسعه هوش مصنوعی تبدیل خواهد شد.
در آینده، توانایی یک ایجنت در تشخیص محتوای غیرقابلاعتماد میتواند بهاندازه توانایی آن در انجام وظایف پیچیده اهمیت داشته باشد.
دیدگاهها