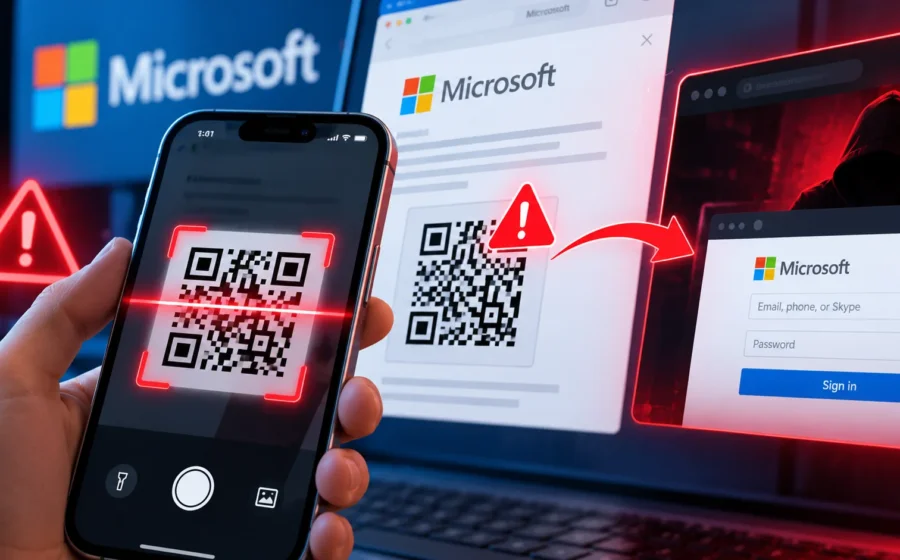
مایکروسافت در گزارشی امنیتی نسبت به گسترش حملات فیشینگ مبتنی بر کدهای QR هشدار داده است. براساس دادههای این شرکت، تعداد حملات شناساییشده با استفاده از QR کد در مارس ۲۰۲۶ به ۱۸٫۷ میلیون مورد رسید؛ رقمی که بالاترین آمار ماهانه در دستکم یک سال گذشته محسوب میشود.
این حملات که با نام Quishing شناخته میشوند، از کدهای QR برای هدایت کاربران به وبسایتهای جعلی استفاده میکنند. مهاجمان با پنهان کردن لینکهای مخرب در تصاویر یا فایلهای پیوست تلاش میکنند اطلاعات ورود به حسابهای کاربری و سایر دادههای حساس قربانیان را به دست آورند.
هشدار مایکروسافت درباره میلیونها حمله فیشینگ با QR کد
براساس گزارش امنیتی مایکروسافت درباره وضعیت تهدیدات ایمیلی در سهماهه دوم سال ۲۰۲۶، حملات فیشینگ مبتنی بر QR کد در ماه مارس به ۱۸٫۷ میلیون مورد رسیدند.
این رقم نشاندهنده رشد قابلتوجه استفاده از کدهای QR در حملات سایبری است.
بااینحال، بررسی دادههای ماههای بعد نشان میدهد روند افزایشی حملات ادامه پیدا نکرده است.
تعداد حملات در آوریل با کاهش ۷ درصدی به ۱۷٫۴ میلیون مورد رسید. در ماه مه نیز کاهش ۳۸ درصدی و در ژوئن کاهش ۲۲ درصدی ثبت شد.
در نهایت، حجم ماهانه حملات فیشینگ مبتنی بر QR کد در ژوئن به ۸٫۳ میلیون مورد کاهش یافت.
بنابراین، آمار ۱۸٫۷ میلیون حمله مربوط به اوج ثبتشده در مارس است و نباید آن را آمار فعلی یا میانگین ماهانه این حملات دانست.
فیشینگ با QR کد چگونه انجام میشود؟
در حملات فیشینگ سنتی، مهاجم معمولاً لینکی مخرب را از طریق ایمیل یا پیام برای قربانی ارسال میکند.
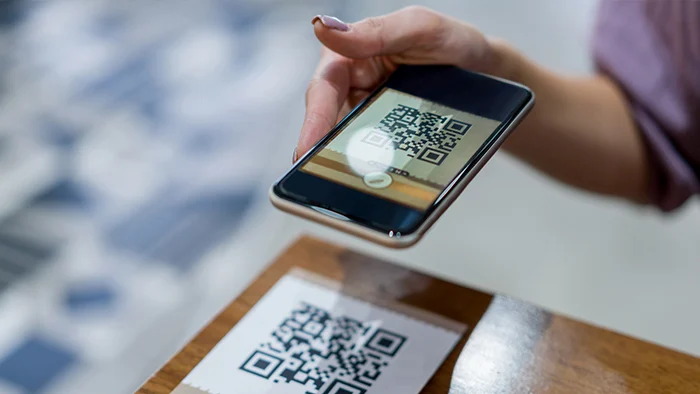
اما در حملات Quishing، لینک مخرب درون یک کد QR قرار میگیرد.
این کد ممکن است در متن ایمیل، فایل PDF، سند Word یا حتی یک تصویر قرار داشته باشد.
مهاجم معمولاً تلاش میکند کد QR را بهعنوان بخشی از یک پیام معتبر نمایش دهد؛ برای مثال، یک درخواست ورود به حساب کاربری یا مشاهده سند.
کاربر پس از اسکن کد با دوربین گوشی، به وبسایتی هدایت میشود که ممکن است ظاهری مشابه صفحه ورود مایکروسافت ۳۶۵ یا سرویسهای دیگر داشته باشد.
اگر کاربر اطلاعات ورود خود را در صفحه جعلی وارد کند، این اطلاعات ممکن است در اختیار مهاجم قرار بگیرد.
چرا QR کدها برای مهاجمان جذاب هستند؟
یکی از دلایل استفاده مهاجمان از کدهای QR، دشوارتر شدن شناسایی لینکهای مخرب توسط برخی ابزارهای امنیتی است.
بسیاری از سامانههای سنتی بررسی ایمیل برای شناسایی لینکهای مشکوک در متن پیام طراحی شدهاند.
زمانی که لینک در قالب یک تصویر QR قرار میگیرد، تشخیص مقصد آن به قابلیتهای پردازش تصویر و استخراج لینک نیاز دارد.
همچنین اسکن کد معمولاً باعث میشود کاربر از محیط ایمیل در کامپیوتر به مرورگر گوشی منتقل شود.
اگر گوشی تحت مدیریت و حفاظت امنیتی سازمان نباشد، ممکن است بخشی از کنترلهای امنیتی اعمالشده روی کامپیوتر در آن فعال نباشند.
به همین دلیل، مایکروسافت این روش را یکی از تاکتیکهای قابلتوجه مهاجمان برای دور زدن برخی لایههای دفاعی معرفی کرده است.
فایلهای PDF و Word؛ ابزار اصلی انتشار QR کدهای مخرب
مایکروسافت در گزارش خود به تغییر روش انتشار کدهای QR مخرب نیز اشاره کرده است.
در آوریل ۲۰۲۶، فایلهای PDF حدود ۷۹ درصد از حملات فیشینگ مبتنی بر QR کد را تشکیل میدادند.
این سهم در ماه مه به ۵۹ درصد و در ژوئن به ۵۸ درصد کاهش یافت.
در مقابل، سهم فایلهای Word شامل فرمتهای DOC و DOCX افزایش پیدا کرد.
در ژوئن، حدود ۴۰ درصد از حملات QR محور از طریق این نوع فایلها انجام شدند.
همچنین استفاده مستقیم از کدهای QR در متن ایمیل که در مارس افزایش چشمگیری داشت، در سهماهه دوم سال بهشدت کاهش یافت.
این آمار نشان میدهد مهاجمان بسته به شرایط و عملکرد ابزارهای امنیتی، روش انتشار کدهای مخرب را تغییر میدهند.
آیا اسکن هر QR کدی خطرناک است؟
خیر. استفاده از QR کد بهخودیخود خطرناک نیست.
این کدها کاربردهای گستردهای در پرداخت، اشتراکگذاری اطلاعات، اتصال به شبکه وایفای و دسترسی به وبسایتها دارند.
خطر زمانی ایجاد میشود که کد QR کاربر را به مقصدی مخرب هدایت کند.
برای مثال، یک کد QR ناشناس ممکن است به صفحهای جعلی متصل باشد که از کاربر درخواست وارد کردن رمز عبور یا اطلاعات بانکی میکند.
همچنین اسکن کد بهتنهایی لزوماً به معنای سرقت اطلاعات نیست؛ در بسیاری از حملات، مهاجم برای موفقیت به اقدام دیگری از سوی کاربر، مانند وارد کردن اطلاعات ورود، نیاز دارد.
چگونه از حملات فیشینگ با QR کد جلوگیری کنیم؟
مایکروسافت توصیه میکند کاربران با کدهای QR همانند لینکهای اینترنتی برخورد کنند و پیش از باز کردن مقصد، اعتبار آن را بررسی کنند.
مهمترین نکات امنیتی عبارتاند از:
۱. کدهای QR ناشناس یا غیرمنتظره را بدون بررسی اسکن نکنید.
۲. پیش از ورود اطلاعات حساس، نشانی کامل وبسایت را بررسی کنید.
۳. اگر یک پیام از شما میخواهد فوراً با اسکن QR کد وارد حساب خود شوید، به آن با احتیاط نگاه کنید.
۴. برای ورود به حسابهای مهم، ترجیحاً از اپلیکیشن رسمی یا نشانی شناختهشده سرویس استفاده کنید.
۵. در صورت امکان، از روشهای ورود مقاوم در برابر فیشینگ مانند Passkey استفاده کنید.
۶. سیستمعامل، مرورگر و ابزارهای امنیتی دستگاه خود را بهروز نگه دارید.
فیشینگ با QR کد همچنان یک تهدید امنیتی است
اگرچه آمار حملات QR محور پس از اوج مارس ۲۰۲۶ کاهش یافته، این روش همچنان یکی از ابزارهای مورد استفاده مجرمان سایبری محسوب میشود.
تغییر مداوم قالب فایلها و شیوه انتشار کدهای مخرب نشان میدهد مهاجمان تلاش میکنند روشهای خود را با سامانههای امنیتی تطبیق دهند.
در نتیجه، آگاهی کاربران از خطر لینکهای پنهان در QR کدها میتواند نقش مهمی در جلوگیری از سرقت اطلاعات داشته باشد.
مهمترین نکته این است که ظاهر ساده و آشنای یک QR کد، تضمینی برای امن بودن مقصد آن نیست.
دیدگاهها