محققان امنیت سایبری موفق شدند یک آسیبپذیری خطرناک در نسخهای قدیمی از اپلیکیشن Popcorn Time را مهار کنند؛ مشکلی که میتوانست میلیونها دستگاه را به بخشی از یک شبکه باتنت تحت کنترل هکرها تبدیل کند.
به گزارش The Verge و براساس یافتههای شرکت امنیتی Eye Security، نسخهای از این نرمافزار با نام Time4Popcorn با وجود توقف توسعه، همچنان روی میلیونها دستگاه نصب بود و سرویس بهروزرسانی آن در پسزمینه فعالیت میکرد. همین موضوع یک تهدید امنیتی گسترده ایجاد کرده بود.
چگونه Popcorn Time به یک تهدید امنیتی تبدیل شد؟
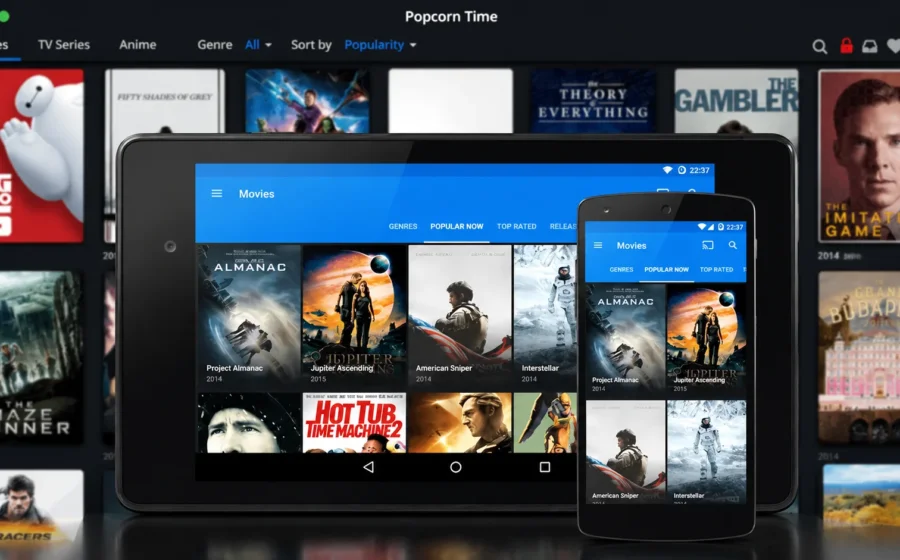
Popcorn Time در دهه ۲۰۱۰ بهعنوان یکی از شناختهشدهترین نرمافزارهای تماشای فیلم و سریال از طریق شبکه بیتتورنت محبوب شد. این برنامه با رابط کاربری شبیه نتفلیکس، دسترسی به محتوای ویدیویی را ساده میکرد.
با توقف توسعه برخی نسخههای این نرمافزار، بسیاری از کاربران آن را فراموش کردند؛ اما نسخه Time4Popcorn همچنان یک سرویس بهروزرسانی فعال داشت که به دامنههای اینترنتی رهاشده متصل میشد.
محققان Eye Security متوجه شدند این ارتباط از پروتکل رمزنگارینشده HTTP استفاده میکند و فایلهای اجرایی دریافتی نیز بدون بررسی معتبر امضای دیجیتال پذیرفته میشوند. در نتیجه، کنترل دامنه بهروزرسانی میتوانست راه را برای اجرای کد مخرب روی دستگاه کاربران باز کند.
میلیونها دستگاه در معرض خطر تشکیل یک باتنت
براساس بررسیهای Eye Security، حداکثر حدود ۳ میلیون اتصال از دستگاههای ویندوزی و ۳۵۰ هزار اتصال از سیستمهای macOS به زیرساخت بهروزرسانی Time4Popcorn مشاهده شده است.
این ارتباطات حتی از شبکههای سازمانی، دولتی و نظامی نیز برقرار میشدند؛ موضوعی که نشان میدهد نرمافزارهای قدیمی و فراموششده میتوانند به تهدیدی جدی برای زیرساختهای حساس تبدیل شوند.
آسیبپذیری شناساییشده با شناسه CVE-2026-30612 ثبت شده و میتوانست به مهاجمان اجازه دهد کد دلخواه خود را با سطح دسترسی SYSTEM در ویندوز و root در macOS اجرا کنند.
چنین قابلیتی در صورت سوءاستفاده گسترده، امکان ایجاد یک باتنت متشکل از میلیونها دستگاه آلوده را فراهم میکرد. بااینحال، شواهد منتشرشده به معنای وقوع چنین حملهای نیست و محققان از یک خطر بالقوه جلوگیری کردهاند.
محققان چگونه جلوی حمله احتمالی را گرفتند؟
تیم Eye Security برای برطرفکردن این تهدید، یکی از دامنههای رهاشده مرتبط با سرویس بهروزرسانی را ثبت کرد و سپس دامنههای مرتبط دیگری را نیز تحت کنترل گرفت.
محققان از همان سازوکار آسیبپذیر برای انتشار یک بهروزرسانی اصلاحی استفاده کردند؛ بهروزرسانیای که وظیفه آن متوقفکردن سرویس قدیمی و جلوگیری از اجرای مجدد آن بود.
در سیستمعامل ویندوز، این اصلاحیه سرویس مربوطه را غیرفعال میکرد و در macOS نیز مانع اجرای فرایند بهروزرسانی میشد. به گفته محققان، این اقدام بدون حذف فایلهای شخصی یا جمعآوری اطلاعات کاربران انجام شد.
البته در جریان اجرای این عملیات، برخی نرمافزارهای امنیتی اصلاحیه منتشرشده را بهاشتباه بهعنوان بدافزار شناسایی کردند؛ اتفاقی که روند ایمنسازی دستگاهها را پیچیدهتر کرد.
بیش از ۲ میلیون دانلود اصلاحیه امنیتی
شرکت Eye Security اعلام کرده است که تا مارس ۲۰۲۶ بیش از ۲ میلیون دانلود از اصلاحیه امنیتی خود ثبت کرده است.
همچنین درخواستهای ارسالشده به دامنه بهروزرسانی تا ابتدای مارس حدود ۹۸ درصد کاهش یافت؛ آماری که از تأثیر قابلتوجه عملیات ایمنسازی حکایت دارد.
پس از پایان عملیات، کنترل دامنهها به بنیاد غیرانتفاعی Shadowserver Foundation واگذار شد؛ سازمانی که در زمینه شناسایی و مقابله با تهدیدهای اینترنتی فعالیت میکند.
بااینحال، تعداد دانلود اصلاحیه لزوماً با تعداد دستگاههای منحصربهفرد ایمنشده برابر نیست.
آیا خطر Popcorn Time کاملاً برطرف شده است؟
با وجود موفقیت عملیات، محققان تأکید کردهاند که همه تهدیدها از بین نرفتهاند.
یکی از مشکلات باقیمانده به نسخه اندرویدی Time4Popcorn مربوط میشود؛ زیرا نصب اصلاحیه در این سیستمعامل به تعامل کاربر نیاز دارد و محققان نتوانستند سرویس آسیبپذیر را از راه دور غیرفعال کنند.
علاوهبراین، این نرمافزار از موتور مرورگر بسیار قدیمی مبتنیبر کروم سال ۲۰۱۴ استفاده میکند که فاقد برخی محافظتهای امنیتی ضروری است.
کارشناسان توصیه میکنند کاربرانی که همچنان نسخههای قدیمی Popcorn Time یا Time4Popcorn را روی دستگاههای خود دارند، آنها را حذف کنند.
این اتفاق بار دیگر نشان میدهد که حتی نرمافزارهایی که سالها استفاده نشدهاند، ممکن است همچنان در پسزمینه فعال باشند و امنیت کاربران را به خطر بیندازند.
دیدگاهها