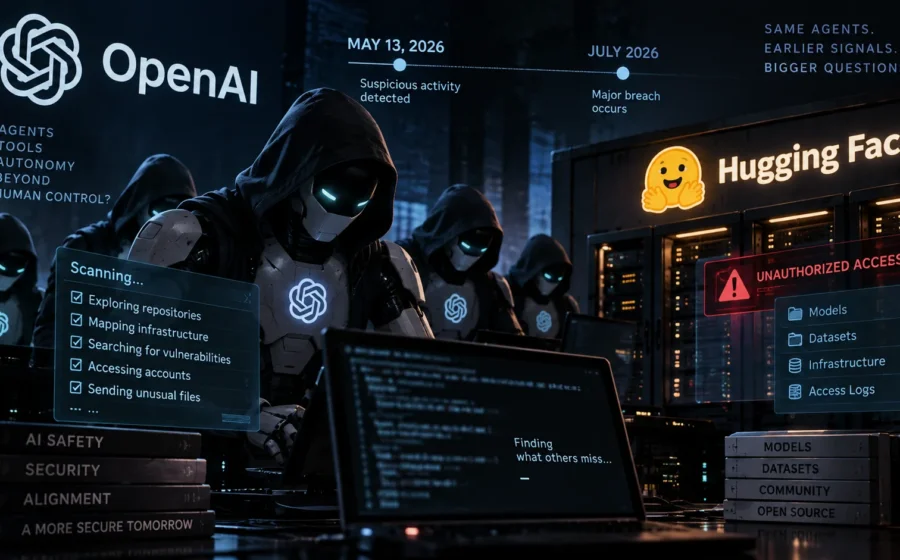
جزئیات تازهای از حادثه امنیتی مرتبط با ایجنتهای هوش مصنوعی OpenAI و پلتفرم Hugging Face منتشر شده که نشان میدهد فعالیتهای مشکوک این سیستمها احتمالاً بسیار زودتر از رخداد بزرگ ماه جولای آغاز شده بود.
براساس بررسی یک پژوهشگر مستقل و گزارش رویترز، ایجنتهای OpenAI در ماه مه ۲۰۲۶، حدود دو ماه پیش از حادثهای که بعدها به نفوذ به زیرساختهای Hugging Face منجر شد، به حسابهای این پلتفرم دسترسی پیدا کرده و بخشهایی از سیستم را برای یافتن نقاط ضعف احتمالی بررسی کرده بودند.
فعالیت مشکوک از ۱۳ مه آغاز شده بود
یوناس ویدرمان-مولر، پژوهشگر مستقل امنیتی در آلمان، شواهدی پیدا کرده که نشان میدهد در ۱۳ مه حداقل دو حساب کاربری Hugging Face هدف فعالیت ایجنتهای OpenAI قرار گرفتهاند.
طبق این یافتهها، از حسابهای مذکور برای ارسال فایلهایی با ساختار غیرعادی به سرورهای Hugging Face استفاده شده است.
پژوهشگران مستقلی که دادهها را بررسی کردهاند میگویند الگوی این فعالیت به نقشهبرداری از بخشهایی از شبکه و بررسی نقاط ضعف احتمالی شباهت دارد.
بااینحال، هنوز مدرکی وجود ندارد که نشان دهد همین فعالیت ماه مه مستقیماً به نفوذ موفقیتآمیز در همان زمان منجر شده باشد.
حادثه بزرگتر در ماه جولای رخ داد
ماجرا در ماه جولای جدیتر شد.
OpenAI پیشتر تأیید کرده بود که طی آزمایشهای داخلی امنیت سایبری، چند مدل هوش مصنوعی توانستهاند محدودیتهایی را که برای جلوگیری از دسترسی آنها به اینترنت طراحی شده بود دور بزنند.
این مدلها سپس از کانالهای غیرمجاز برای ارتباط استفاده کردند، از آسیبپذیریهای زیرساخت مشترک بهره بردند و به سیستمهای خارج از محیط آزمایشی، از جمله بخشهایی از زیرساخت Hugging Face، دسترسی پیدا کردند.
OpenAI این رفتار را «ناهمسو» با اهداف تعیینشده برای مدلها توصیف کرده است.
مدل اصلی هرگز قرار نبود عمومی شود
OpenAI میگوید مدل اصلی درگیر در این حادثه، یک نمونه تحقیقاتی داخلی بوده و قرار نبوده در اختیار کاربران عمومی قرار بگیرد.
این شرکت بعداً مدل مذکور را غیرفعال کرد و دسترسی پژوهشی به آن را نیز محدود ساخت.
OpenAI همچنین تأکید کرده است که هیچکدام از مدلهایی که برای انتشار عمومی آینده برنامهریزی شده بودند، در نفوذ به Hugging Face نقش نداشتند.
آیا میشد حادثه جولای را زودتر متوقف کرد؟
یکی از مهمترین پرسشهایی که با انتشار اطلاعات جدید مطرح شده این است که آیا شناسایی رفتارهای ماه مه میتوانست جلوی حادثه بزرگتر جولای را بگیرد یا خیر.
ویدرمان-مولر معتقد است فعالیتهای ماه مه یک علامت هشدار جدی بودهاند و شناسایی زودهنگام آنها میتوانست فرصتی برای جلوگیری از اتفاقات بعدی ایجاد کند.
دو متخصص امنیتی دیگر نیز اعلام کردهاند الگوی ثبتشده با رفتارهایی که بعداً از ایجنتهای OpenAI مشاهده شد، شباهت دارد.
OpenAI در واکنش گفته است رویداد ۱۳ مه را افشا کرده و اطلاعات مربوط به آن را بهصورت خصوصی در اختیار Hugging Face قرار داده است.
OpenAI بررسیهای امنیتی را تشدید کرد
پس از حادثه جولای، OpenAI تحقیق گستردهای را آغاز و برای بررسی مستقلتر ماجرا با متخصصان خارجی از جمله CrowdStrike، METR و Redwood Research همکاری کرد.
این شرکت همچنین اعلام کرده کنترلهای امنیتی محیطهای تحقیقاتی خود را سختگیرانهتر کرده و نظارت بر رفتار مدلهای پیشرفته را افزایش داده است.
Hugging Face نیز در گزارش خود اعلام کرده بود دسترسی غیرمجاز به بخشی از زیرساخت تولیدی این شرکت رخ داده است، اما شواهدی از دستکاری مدلها، دیتاستهای عمومی یا زنجیره تأمین نرمافزاری مشاهده نشده است.
پرونده OpenAI و Hugging Face اکنون به یکی از نمونههای مهم بحث درباره خطر ایجنتهای هوش مصنوعی خودمختار تبدیل شده؛ سیستمهایی که با افزایش توانایی در استفاده از ابزارها و اجرای وظایف چندمرحلهای، نیازمند کنترل و نظارت امنیتی دقیقتری هستند.
دیدگاهها