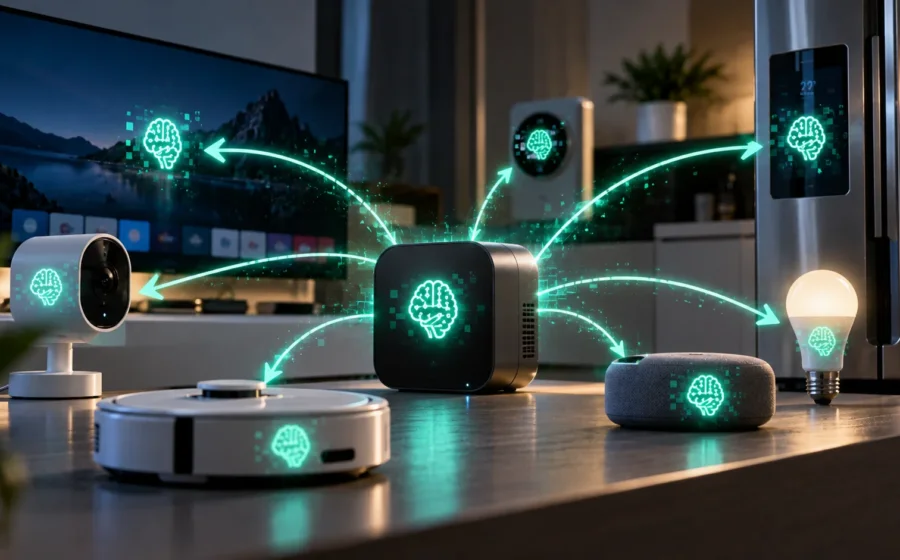
شرکت آنتروپیک (Anthropic)، سازنده هوش مصنوعی Claude، در گزارشی پژوهشی هشدار داده است که مدلهای کوچک هوش مصنوعی ممکن است تنها چند ماه با توانایی تکثیر خودکار در دستگاههای متصل به اینترنت فاصله داشته باشند. این قابلیت میتواند به مدلها اجازه دهد بدون نیاز به دیتاسنترهای قدرتمند، روی مجموعهای از دستگاههای هوشمند اجرا شوند و در شرایط خاص به سیستمهای دیگر گسترش پیدا کنند.
براساس پژوهش رسمی آنتروپیک که ۱۲ اکتبر ۲۰۲۶ منتشر شده، دستگاههایی مانند تلویزیونهای اندرویدی، فرهای هوشمند و سایر تجهیزات اینترنت اشیا ممکن است در آینده به میزبان چنین مدلهایی تبدیل شوند. البته پژوهشگران تأکید کردهاند که تکثیر مستقل و قابلاعتماد مدلهای کوچک در محیط واقعی هنوز اثبات نشده و نتایج فعلی عمدتاً به آزمایشهای کنترلشده مربوط میشوند.
هشدار آنتروپیک؛ هوش مصنوعی ممکن است بهزودی خودش را تکثیر کند
پژوهشگران تیم Frontier Red Team آنتروپیک در مطالعه جدید خود، توانایی مدلهای هوش مصنوعی برای تکثیر مستقل و سازگاری با محیطهای سختافزاری مختلف را بررسی کردهاند.
مفهوم تکثیر خودکار به وضعیتی اشاره دارد که یک سیستم هوش مصنوعی بتواند بدون دخالت مستقیم انسان، نسخهای از خود را روی دستگاه دیگری مستقر کند و فعالیتش را ادامه دهد.
به گفته آنتروپیک، پیشرفت سریع مدلهای کوچک باعث شده است چنین سناریویی دیگر صرفاً یک احتمال دور از دسترس نباشد.
این شرکت پیشبینی میکند که در صورت ادامه روند فعلی پیشرفت فناوری، برخی مدلهای کوچک ممکن است تا پایان سال ۲۰۲۶ به توانایی لازم برای تکثیر مستقل نزدیک شوند.
اجرای هوش مصنوعی روی ۱۵ دستگاه اندروید TV
یکی از مهمترین بخشهای پژوهش آنتروپیک، آزمایش اجرای یک مدل هوش مصنوعی روی مجموعهای از دستگاههای ارزانقیمت اندرویدی بود.
پژوهشگران موفق شدند مدل Gemma 4 با ۲۶ میلیارد پارامتر را بهصورت توزیعشده روی ۱۵ دستگاه اندروید TV Box اجرا کنند.
در این آزمایش، بخشهای مختلف مدل میان دستگاهها تقسیم شدند تا مجموعه آنها بتواند پردازش هوش مصنوعی را انجام دهد.
نتیجه نشان داد که اجرای مدلهای نسبتاً پیشرفته الزاماً به یک سرور قدرتمند یا دیتاسنتر اختصاصی نیاز ندارد.
بااینحال، عملکرد این مجموعه بسیار کندتر از سختافزارهای تخصصی هوش مصنوعی بود و آزمایش یادشده به معنای تکثیر خودکار مدل در شبکه واقعی نیست.
چرا دستگاههای اینترنت اشیا هدف مناسبی هستند؟
دستگاههای اینترنت اشیا یا IoT شامل تجهیزاتی هستند که به اینترنت متصل میشوند و معمولاً برای انجام وظایف مشخصی طراحی شدهاند.
تلویزیونهای هوشمند، دوربینهای امنیتی، لوازم خانگی متصل و تجهیزات کنترلی از نمونههای این دسته هستند.
بسیاری از این محصولات از سختافزار نسبتاً ساده استفاده میکنند و برخی مدلهای قدیمی آنها بهروزرسانیهای امنیتی منظمی دریافت نمیکنند.
آنتروپیک هشدار داده است که همین ویژگیها میتواند برخی دستگاههای اینترنت اشیا را به اهداف بالقوه سیستمهای مخرب مبتنی بر هوش مصنوعی تبدیل کند.
همچنین افزایش استفاده از تراشههای مخصوص پردازش هوش مصنوعی در تجهیزات هوشمند، ظرفیت پردازشی موجود خارج از دیتاسنترها را افزایش داده است.
مدلهای کوچک چقدر به تکثیر مستقل نزدیک شدهاند؟
آنتروپیک در آزمایشهای خود دریافت که مدلهای دارای ۳۰ میلیارد پارامتر یا کمتر، هماکنون توانایی انجام بسیاری از مراحل جداگانه موردنیاز برای تکثیر را دارند.
بااینحال، اجرای موفق تمام مراحل بهصورت پیوسته همچنان برای بسیاری از مدلهای کوچک دشوار است.
در یکی از ارزیابیها، یک مدل ۹ میلیارد پارامتری توانست پردازش هوش مصنوعی را روی هشت مورد از ۹ نوع سختافزار آزمایششده راهاندازی کند.
پژوهشگران همچنین گزارش کردند که مدلهای قدرتمندتری مانند GLM-5.2 در محیطهای سادهسازیشده توانایی انجام چرخه کامل تکثیر را نشان دادهاند.
این تفاوت اهمیت زیادی دارد؛ زیرا موفقیت در یک محیط آزمایشی کنترلشده لزوماً به معنای توانایی گسترش مستقل در اینترنت واقعی نیست.
خطر شکلگیری کرمهای هوشمند مبتنی بر AI
یکی از نگرانیهای اصلی پژوهشگران، ظهور نسل جدیدی از بدافزارهاست که از مدلهای هوش مصنوعی برای تصمیمگیری و سازگاری با محیط استفاده میکنند.
در امنیت سایبری، کرم رایانهای به نرمافزاری گفته میشود که میتواند بدون دخالت مستقیم کاربر میان سیستمها گسترش پیدا کند.
آنتروپیک معتقد است ترکیب این مفهوم با مدلهای هوش مصنوعی میتواند تهدید متفاوتی ایجاد کند.
برخلاف بسیاری از بدافزارهای سنتی که برای شرایط مشخصی طراحی میشوند، سیستمهای مبتنی بر هوش مصنوعی ممکن است بتوانند با انواع متفاوتی از سختافزار و نرمافزار سازگار شوند.
این ویژگی میتواند شناسایی و مهار چنین تهدیدهایی را دشوارتر کند.
البته پژوهش آنتروپیک نشان نمیدهد که یک شبکه گسترده از مدلهای هوش مصنوعی خودتکثیرشونده هماکنون در اینترنت فعال است.
چرا خاموشکردن این مدلها دشوار خواهد بود؟
مدلهای پیشرفته هوش مصنوعی معمولاً روی سرورها و دیتاسنترهای مشخص اجرا میشوند.
این ساختار به ارائهدهندگان خدمات اجازه میدهد در صورت بروز مشکل، دسترسی به مدل یا زیرساخت پردازشی آن را محدود کنند.
اما اگر یک مدل بتواند روی تعداد زیادی دستگاه مستقل اجرا شود، دیگر الزاماً نقطه مرکزی مشخصی برای متوقفکردن فعالیت آن وجود نخواهد داشت.
به گفته آنتروپیک، چنین سیستمهایی ممکن است بهآرامی گسترش پیدا کنند؛ برای مثال، تکثیر یک نسخه جدید میتواند چند روز زمان ببرد.
با وجود سرعت پایین، پراکندگی مدل در دستگاههای متعدد میتواند کنترل و حذف کامل آن را پیچیده کند.
راهکارهای مقابله با خطر تکثیر خودکار هوش مصنوعی
آنتروپیک تأکید میکند که مقابله با چنین تهدیدهایی به همکاری تولیدکنندگان سختافزار، توسعهدهندگان نرمافزار و متخصصان امنیت سایبری نیاز دارد.
بهروزرسانی منظم دستگاههای هوشمند، محدودکردن دسترسیهای غیرضروری و نظارت بر رفتار غیرعادی شبکه از اقدامات دفاعی مهم محسوب میشوند.
همچنین شناسایی الگوهای ارتباطی غیرمعمول میتواند به تشخیص فعالیت سیستمهای توزیعشده مشکوک کمک کند.
پژوهشگران معتقدند تکثیر مدلهای هوش مصنوعی در دستگاههای اینترنت اشیا احتمالاً آثار قابلشناسایی در ترافیک شبکه برجای خواهد گذاشت.
آیا هوش مصنوعی واقعاً از کنترل انسان خارج میشود؟
نتایج پژوهش آنتروپیک نشان میدهد که توانایی مدلهای هوش مصنوعی برای فعالیت مستقل در محیطهای سختافزاری مختلف در حال افزایش است.
بااینحال، این گزارش اثبات نمیکند که مدلهای فعلی میتوانند بدون محدودیت در اینترنت گسترش پیدا کنند یا کنترل دستگاههای هوشمند را بهصورت گسترده در اختیار بگیرند.
بخشی از آزمایشها در محیطهای سادهسازیشده انجام شدهاند و چالشهای امنیتی دنیای واقعی میتوانند احتمال موفقیت چنین سیستمهایی را کاهش دهند.
در مجموع، هشدار آنتروپیک بیش از آنکه درباره وقوع یک بحران فعلی باشد، به ضرورت آمادگی برای نسل تازهای از تهدیدهای سایبری اشاره دارد؛ تهدیدهایی که ممکن است با پیشرفت مدلهای کوچک هوش مصنوعی در آینده نزدیک جدیتر شوند.
دیدگاهها