محققان امنیت سایبری درباره موج تازهای از حملات فیشینگ هشدار دادهاند که این بار از طریق دعوتنامههای جعلی تقویم کاری انجام میشود. مهاجمان با ارسال درخواست شرکت در جلسات ساختگی، کاربران را به صفحات جعلی ورود به حساب مایکروسافت هدایت میکنند تا نام کاربری و رمز عبور آنها را به سرقت ببرند.
براساس گزارش جدید شرکت امنیتی Check Point، این حملات از اواخر سپتامبر ۲۰۲۶ افزایش چشمگیری داشتهاند و دهها هزار سازمان را هدف گرفتهاند.
حمله فیشینگ با دعوتنامه تقویم چگونه انجام میشود؟
در این روش، مهاجمان بهجای ارسال یک ایمیل معمولی با لینک مشکوک، پیامی شبیه دعوتنامه رسمی جلسه کاری برای قربانی میفرستند.
این پیام ممکن است حاوی عنوان یک جلسه، زمان برگزاری، نام برگزارکننده و پیوند ورود به جلسه باشد.
ظاهر آشنای چنین دعوتنامههایی باعث میشود برخی کاربران آنها را معتبر تلقی کنند؛ بهخصوص اگر پیام شبیه اعلانهای Microsoft Outlook یا Microsoft Teams طراحی شده باشد.
اما با کلیک روی لینک موجود در دعوتنامه، کاربر ممکن است به صفحهای منتقل شود که ظاهر آن شبیه صفحه ورود به حساب مایکروسافت است.
اگر قربانی اطلاعات حساب خود را در این صفحه وارد کند، دادهها در اختیار مهاجمان قرار میگیرند.
نقش فایلهای ICS در حملات جدید
یکی از روشهای شناساییشده توسط Check Point استفاده از فایلهایی با پسوند ICS است.
این فایلها قالب استاندارد ثبت و انتقال رویدادهای تقویم هستند و در نرمافزارهایی مانند Outlook و Google Calendar استفاده میشوند.
مهاجمان از همین ویژگی سوءاستفاده میکنند تا دعوتنامههای ساختگی را در قالبی آشنا به دست کاربران برسانند.
نکته مهم این است که فایل ICS لزوماً بدافزار نیست و در نمونههای بررسیشده، حمله به بهرهبرداری از آسیبپذیری نرمافزاری وابسته نبوده است.
خطر اصلی در پیوندهای فیشینگ و محتوای فریبندهای قرار دارد که همراه دعوتنامه ارائه میشوند.
بیش از ۴۰ هزار سازمان هدف حملات فیشینگ قرار گرفتند
آمار منتشرشده توسط Check Point ابعاد گسترده این کارزار را نشان میدهد.
پژوهشگران این شرکت از ۲۵ سپتامبر ۲۰۲۶ افزایش قابلتوجهی در تعداد دعوتنامههای مخرب ثبت کردهاند.
سامانه تشخیص اختصاصی Check Point بیش از ۳۰۲ هزار و ۳۸۶ ایمیل فیشینگ منحصربهفرد را در میان پیامهای مشتریان خود شناسایی کرده است.
این پیامها بیش از ۴۰ هزار سازمان را هدف قرار دادهاند.
همچنین مهاجمان برای توزیع پیامهای خود از بیش از ۳۳ هزار و ۸۹۰ دامنه فرستنده و ۲۴۷ هزار نشانی ایمیل متفاوت استفاده کردهاند.
این تنوع زیاد میتواند شناسایی و مسدودسازی حملات را دشوارتر کند.
ارسال بیش از ۷۴۰ هزار ایمیل در دو هفته
براساس دادههای Check Point، حجم این نوع پیامهای مخرب در ماههای اخیر رشد شدیدی داشته است.
در سپتامبر ۲۰۲۶ بیش از ۱۱۸ هزار پیام ثبت شد، اما تنها در دو هفته نخست اکتبر تعداد آنها از ۷۴۰ هزار مورد فراتر رفت.
روز هشتم اکتبر نیز با ثبت نزدیک به ۲۰۰ هزار پیام، یکی از پرترافیکترین روزهای این کارزار بود.
این آمار نشان میدهد مهاجمان در حال گسترش استفاده از دعوتنامههای تقویم بهعنوان ابزار فیشینگ هستند.
البته این اعداد مربوط به فعالیتهای شناساییشده توسط سامانههای امنیتی هستند و به معنای موفقیت تمام حملات یا سرقت اطلاعات از تمام سازمانهای هدف نیستند.
چرا دعوتنامههای جعلی تقویم خطرناک هستند؟
بسیاری از کاربران به ایمیلهایی که مستقیماً درخواست رمز عبور میکنند مشکوک میشوند، اما دعوتنامههای جلسه ممکن است کمتر مورد بررسی قرار بگیرند.
در محیطهای کاری نیز دریافت روزانه دعوتنامه از همکاران، مشتریان و شرکای تجاری امری معمول است.
مهاجمان از همین رفتار استفاده میکنند و پیامهای خود را شبیه اعلانهای معتبر طراحی میکنند.
در برخی حملات، لینک ورود به جلسه به صفحهای منتهی میشود که از نظر ظاهری با صفحه رسمی ورود به Microsoft 365 شباهت زیادی دارد.
به همین دلیل، کاربران ممکن است بدون بررسی دقیق نشانی اینترنتی، اطلاعات ورود خود را وارد کنند.
حتی حذف ایمیل هم همیشه کافی نیست
تحقیقات جداگانه شرکت Netcraft نشان میدهد برخی دعوتنامههای مخرب میتوانند پس از حذف ایمیل اولیه، همچنان در تقویم کاربر باقی بمانند.
این موضوع به تنظیمات نرمافزار تقویم و شیوه پردازش دعوتنامهها بستگی دارد.
بنابراین، کاربران باید رویدادهای ناشناس ثبتشده در تقویم خود را نیز بررسی کنند و صرفاً به حذف پیام از صندوق ورودی اکتفا نکنند.
آیا این حملات فقط کاربران مایکروسافت را تهدید میکنند؟
کارزار بررسیشده توسط Check Point عمدتاً بر سرقت اطلاعات حسابهای مایکروسافت متمرکز است.
بااینحال، استفاده از دعوتنامه تقویم برای فیشینگ محدود به یک شرکت یا سرویس نیست.
پژوهشگران امنیتی در گزارشهای جداگانه، نمونههایی از سوءاستفاده از Google Calendar و اعلانهای مرتبط با سایر سرویسهای آنلاین را نیز شناسایی کردهاند.
بنابراین، کاربران سرویسهای مختلف تقویم باید نسبت به دعوتنامههای غیرمنتظره هوشیار باشند.
چگونه از حملات فیشینگ تقویم جلوگیری کنیم؟
کاربران میتوانند با رعایت چند اقدام ساده، احتمال گرفتارشدن در این نوع کلاهبرداری را کاهش دهند.
۱. هویت فرستنده دعوتنامه را بررسی کنید
اگر دعوتنامهای از فرد یا سازمان ناشناس دریافت کردید، پیش از پذیرش آن از معتبر بودن فرستنده مطمئن شوید.
وجود نام یک شرکت معتبر یا لوگوی Microsoft Teams بهتنهایی نشانه اصالت پیام نیست.
۲. روی لینکهای مشکوک جلسه کلیک نکنید
برای ورود به جلسات کاری مهم، بهتر است لینک را از طریق کانال ارتباطی مورد اعتماد یا مستقیماً از برگزارکننده دریافت کنید.
همچنین نشانی نهایی وبسایت را پیش از واردکردن اطلاعات حساب بررسی کنید.
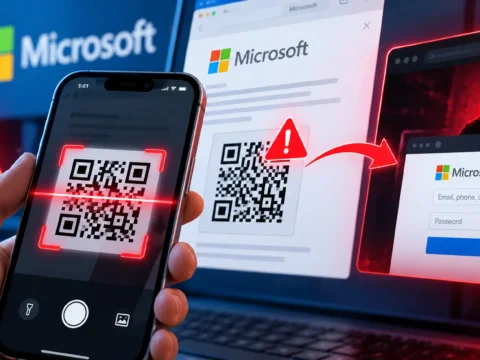
۳. کدهای QR ناشناس را اسکن نکنید
گاهی مهاجمان بهجای لینک مستقیم از کد QR استفاده میکنند.
اسکن این کدها نیز میتواند کاربر را به صفحات جعلی هدایت کند.
۴. احراز هویت دومرحلهای را فعال کنید
استفاده از احراز هویت دومرحلهای میتواند یک لایه حفاظتی اضافی ایجاد کند.
البته این روش بهتنهایی در برابر تمام حملات فیشینگ مقاوم نیست؛ بهویژه حملاتی که از روشهای پیشرفته سرقت نشست کاربری استفاده میکنند.
در صورت امکان، استفاده از روشهای مقاوم در برابر فیشینگ مانند کلیدهای امنیتی و Passkey توصیه میشود.
۵. تقویم و حساب کاربری خود را بررسی کنید
اگر دعوتنامه ناشناسی در تقویم مشاهده کردید، از بازکردن پیوندهای آن خودداری کنید.
در صورت واردکردن رمز عبور در صفحهای مشکوک، فوراً از طریق وبسایت رسمی سرویس، رمز را تغییر دهید و نشستهای فعال حساب را بررسی کنید.
کاربران سازمانی نیز باید موضوع را به تیم امنیت اطلاعات اطلاع دهند.
افزایش حملات فیشینگ با سوءاستفاده از ابزارهای کاری
گزارش Check Point نشان میدهد مهاجمان برای سرقت اطلاعات، بیشازپیش از ابزارهایی استفاده میکنند که کاربران به آنها اعتماد دارند.
دعوتنامههای تقویم، اعلانهای جلسه و پیامهای خودکار سازمانی میتوانند به پوششی برای حملات فیشینگ تبدیل شوند.
در چنین شرایطی، مهمترین اقدام دفاعی این است که کاربران حتی در مواجهه با پیامهای ظاهراً رسمی، اعتبار فرستنده و مقصد لینکها را بررسی کنند.
با توجه به افزایش چشمگیر تعداد این حملات در اکتبر ۲۰۲۶، هوشیاری کارکنان و تقویت سیاستهای امنیت ایمیل و تقویم برای سازمانها اهمیت بیشتری پیدا کرده است.
دیدگاهها