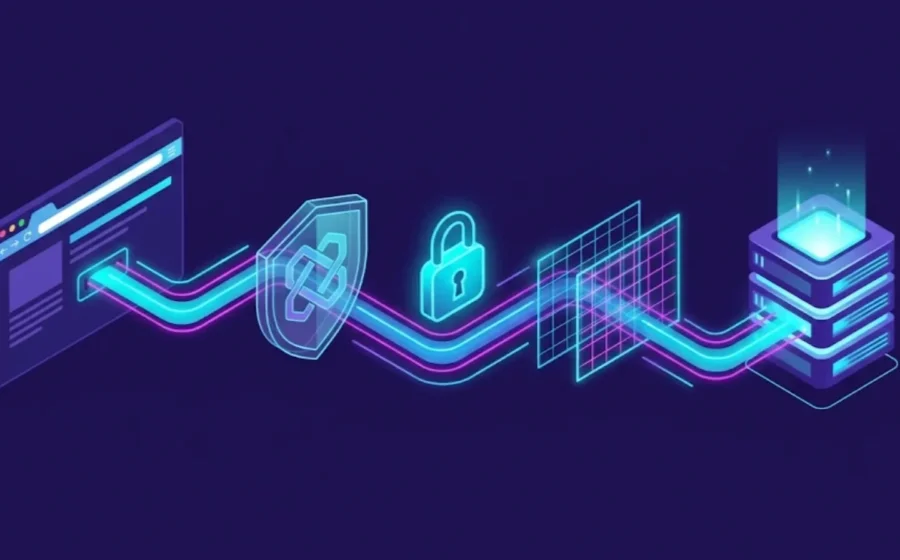
وقتی کاربری وارد یک وبسایت میشود، اطلاعات مختلفی میان مرورگر و سرور ردوبدل میشود. از درخواست نمایش یک صفحه ساده گرفته تا ورود به حساب کاربری، ثبت سفارش و پرداخت اینترنتی، همه این فرایندها به ارتباط میان چند بخش وابستهاند. هرکدام از این بخشها میتوانند در صورت وجود ضعف امنیتی، راهی برای دسترسی غیرمجاز یا سرقت اطلاعات باز کنند.
به همین دلیل، امنیت وبسایت فقط با نصب گواهینامه SSL یا استفاده از یک سرویس میزبانی مناسب تامین نمیشود. نرمافزار سایت، سیستمعامل، تنظیمات سرور و حتی نحوه مدیریت دسترسی کاربران، همگی در این موضوع نقش دارند. برای محافظت موثر از یک وبسایت باید این اجزا را در کنار یکدیگر بررسی کرد.
اولین نقطه تماس؛ ارتباط امن میان مرورگر و سرور
هر بار که کاربر آدرس یک وبسایت را در مرورگر وارد میکند، ابتدا دامنه به کمک DNS به آدرس IP سرور تبدیل میشود. سپس مرورگر به سرور متصل میشود و درخواست موردنظر را ارسال میکند. سرور نیز پس از پردازش درخواست، اطلاعات لازم را به مرورگر برمیگرداند.
یکی از مهمترین اقدامات برای محافظت از این ارتباط، استفاده از HTTPS است. این پروتکل با کمک TLS اطلاعات ردوبدلشده میان مرورگر و سرور را رمزنگاری میکند. در نتیجه، افرادی که به مسیر ارتباطی دسترسی دارند نمیتوانند بهسادگی محتوای درخواستها یا اطلاعات حساس کاربران را مشاهده کنند.
برای فعالسازی HTTPS به گواهینامه SSL/TLS نیاز است. این گواهینامه علاوه بر فراهمکردن امکان رمزنگاری ارتباط، هویت دامنه را نیز تایید میکند تا مرورگر بتواند اعتبار مقصد را بررسی کند.
اهمیت این موضوع در فروشگاههای اینترنتی و وبسایتهایی که اطلاعات شخصی یا مالی دریافت میکنند بیشتر است. برای مثال، اطلاعات ورود کاربران یا دادههای مربوط به پرداخت نباید بهصورت متن قابل خواندن در شبکه منتقل شوند. مدیران سایت میتوانند با خرید گواهینامه معتبر SSL و تمدید بهموقع آن، این بخش از ارتباطات را ایمن کنند.
با این حال، HTTPS فقط از اطلاعات در مسیر انتقال محافظت میکند. اگر وبسایت دارای کد آسیبپذیر باشد یا اطلاعات کاربران به شکل ناامن ذخیره شوند، فعالبودن این پروتکل مانع سوءاستفاده مهاجمان نخواهد شد.
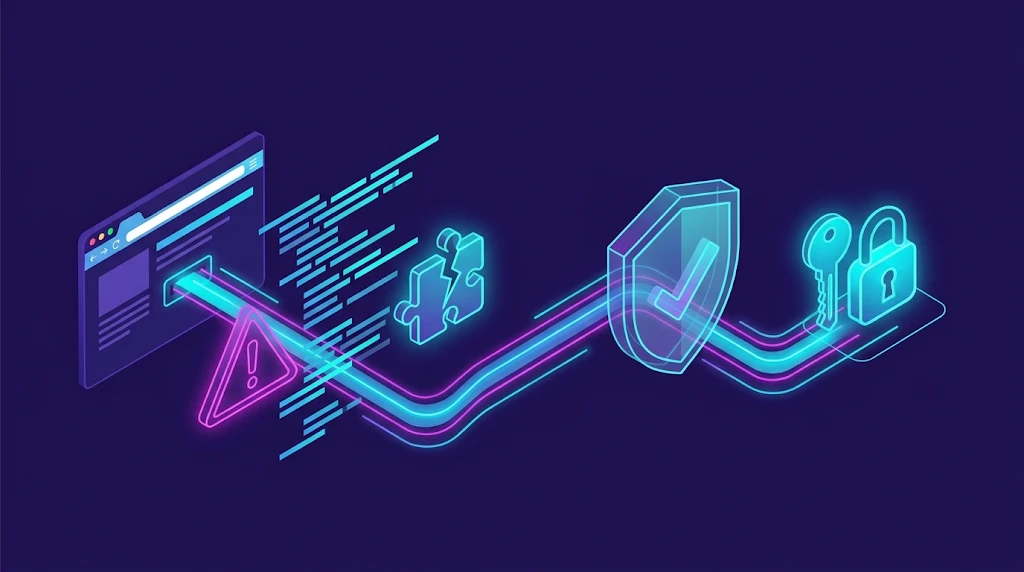
وقتی خود وبسایت به نقطه ضعف امنیتی تبدیل میشود
بخش مهمی از مشکلات امنیتی از نرمافزارهایی ناشی میشوند که برای ساخت و مدیریت وبسایت به کار میروند. سیستمهای مدیریت محتوا مانند وردپرس، فریمورکها، افزونهها و کتابخانههای برنامهنویسی، همگی ممکن است آسیبپذیریهایی داشته باشند که در صورت بیتوجهی به بهروزرسانیها، مورد سوءاستفاده قرار بگیرند.
برای مثال، یک افزونه قدیمی ممکن است در بررسی اطلاعات ورودی کاربران ضعف داشته باشد. مهاجم میتواند از همین مشکل برای اجرای درخواستهای مخرب یا دسترسی به اطلاعاتی استفاده کند که نباید در اختیار او قرار بگیرند. در چنین شرایطی، حتی اگر ارتباط سایت کاملا رمزنگاری شده باشد، اطلاعات همچنان در معرض خطر هستند.
بهروزرسانی منظم هسته سیستم مدیریت محتوا، افزونهها و قالبها یکی از راههای کاهش این ریسک است. البته پیش از نصب بهروزرسانیهای مهم، بهتر است از سایت نسخه پشتیبان تهیه شود تا در صورت بروز ناسازگاری، امکان بازگرداندن وضعیت قبلی وجود داشته باشد.
مدیریت حسابهای کاربری نیز نباید نادیده گرفته شود. برای نمونه، کاربری که فقط وظیفه انتشار محتوا را دارد، نیازی به دسترسی کامل مدیریتی ندارد. محدودکردن مجوزها، استفاده از رمزهای عبور قوی و فعالسازی احراز هویت چندمرحلهای، احتمال دسترسی غیرمجاز به پنل مدیریت را کاهش میدهد.
امنیت فقط به نرمافزار سایت محدود نیست
وبسایت برای اجرا به مجموعهای از سرویسها و ابزارهای نرمافزاری وابسته است. سیستمعامل، وبسرور و نسخه PHP از جمله اجزایی هستند که باید بهدرستی نگهداری و پیکربندی شوند.
استفاده از نسخههای قدیمی و خارج از دوره پشتیبانی میتواند خطرساز باشد؛ زیرا این نسخهها دیگر لزوما بهروزرسانی امنیتی دریافت نمیکنند. برای مثال، اگر یک وبسایت با نسخهای از PHP اجرا شود که پشتیبانی آن به پایان رسیده است، آسیبپذیریهای جدید احتمالا بدون اصلاح باقی میمانند.
در کنار بهروزرسانی نرمافزارها، تنظیم مجوز فایلها و پوشهها اهمیت زیادی دارد. هر فایل باید فقط برای کاربران و سرویسهایی قابل دسترسی باشد که واقعا به آن نیاز دارند. دسترسی نوشتن غیرضروری به فایلهای حساس میتواند امکان تغییر کدها یا تنظیمات سایت را فراهم کند.
نقش زیرساخت میزبانی در محافظت از وبسایت
امنیت نرمافزار و سیستمعامل زمانی نتیجه بهتری خواهد داشت که زیرساخت میزبانی نیز بهدرستی مدیریت شود. کیفیت شبکه، نحوه تفکیک منابع، تنظیمات فایروال و امکانات پشتیبانگیری، از جمله عواملی هستند که بر امنیت و پایداری وبسایت تاثیر میگذارند.
یکی از موضوعات مهم در سرویسهای میزبانی، ایزولهسازی حسابها و منابع است. در هاست اشتراکی، چندین وبسایت از منابع یک سرور استفاده میکنند. اگر دسترسی حسابها بهدرستی تفکیک نشده باشد، احتمال تاثیرگذاری مشکل امنیتی یک سایت بر سایر حسابها افزایش پیدا میکند.
به همین دلیل، هنگام خرید هاست لینوکس نباید فقط به فضای ذخیرهسازی، میزان RAM یا تعداد پردازندهها توجه کرد. نحوه مدیریت دسترسیها، بهروزرسانی سرویسها و امکانات امنیتی ارائهدهنده نیز اهمیت دارند.
فایروال یکی دیگر از اجزای مهم زیرساخت است. این ابزار با بررسی ارتباطات ورودی و خروجی، ترافیک غیرمجاز را محدود میکند. در سطح وب نیز فایروال برنامههای کاربردی یا WAF میتواند برخی درخواستهای مخرب را شناسایی و مسدود کند. البته این ابزارها جایگزین اصلاح مشکلات نرمافزاری نیستند و باید در کنار سایر اقدامات امنیتی استفاده شوند.
از طرف دیگر، پایش مداوم سرور به شناسایی رفتارهای غیرعادی کمک میکند. افزایش ناگهانی مصرف منابع، تعداد زیاد درخواستهای ناموفق ورود یا تغییرات غیرمنتظره در فایلها، میتوانند نشانهای از بروز مشکل باشند.
تهیه نسخه پشتیبان نیز بخش دیگری از این فرایند است. بکاپ زمانی کاربرد دارد که در صورت حمله، خرابی سختافزار یا خطای انسانی بتوان اطلاعات را بازیابی کرد. بنابراین، علاوه بر تهیه منظم نسخه پشتیبان، باید امکان بازگردانی آن نیز بهصورت دورهای آزمایش شود.
چطور این لایهها را در کنار هم مدیریت کنیم؟
برای ایجاد یک ساختار امنیتی قابلاعتماد، نیازی نیست تمام ابزارهای امنیتی موجود را روی سرور نصب کنیم. مهمتر از تعداد ابزارها، انتخاب راهکارهای متناسب با نیاز وبسایت و بررسی منظم عملکرد آنهاست.
چند اقدام اساسی میتوانند بخش مهمی از ریسکهای رایج را کاهش دهند:
- فعالسازی HTTPS و بررسی اعتبار گواهینامه SSL/TLS
- بهروزرسانی سیستم مدیریت محتوا، افزونهها و نرمافزارهای سرور
- استفاده از رمزهای عبور قوی و احراز هویت چندمرحلهای
- محدودکردن دسترسی کاربران و سرویسها به منابع ضروری
- استفاده از فایروال متناسب با نوع وبسایت
- پایش مصرف منابع و بررسی گزارشهای امنیتی
- تهیه نسخه پشتیبان منظم و آزمایش فرایند بازیابی
انتخاب سرویس میزبانی نیز باید بر اساس فناوری مورد استفاده، میزان ترافیک و منابع موردنیاز انجام شود. یک وبسایت محتوایی کوچک به زیرساخت متفاوتی نسبت به فروشگاه اینترنتی پرترافیک نیاز دارد. در نتیجه، هنگام خرید هاست بهتر است علاوه بر مشخصات فنی، کیفیت زیرساخت، امکانات پشتیبانگیری و نحوه ارائه پشتیبانی نیز بررسی شوند.
جمعبندی
امنیت وبسایت حاصل عملکرد هماهنگ چند بخش مختلف است. رمزنگاری ارتباطات، نگهداری صحیح نرمافزارها، تنظیم دسترسیها و انتخاب زیرساخت مناسب، هرکدام بخشی از این فرایند را پوشش میدهند. ضعف در هرکدام از این بخشها میتواند سایر اقدامات امنیتی را کماثر کند.
به همین دلیل، محافظت از یک وبسایت نباید به نصب SSL یا انتخاب یک هاست مناسب محدود شود. سرور.آیآر با ارائه خدمات میزبانی وب و زیرساخت سرور، یکی از گزینههایی است که مدیران وبسایت میتوانند هنگام انتخاب بستر میزبانی خود بررسی کنند. در نهایت، حفظ امنیت به نظارت مستمر و توجه همزمان به تمام اجزای وبسایت وابسته است.
منبع خبر: server.ir
دیدگاهها