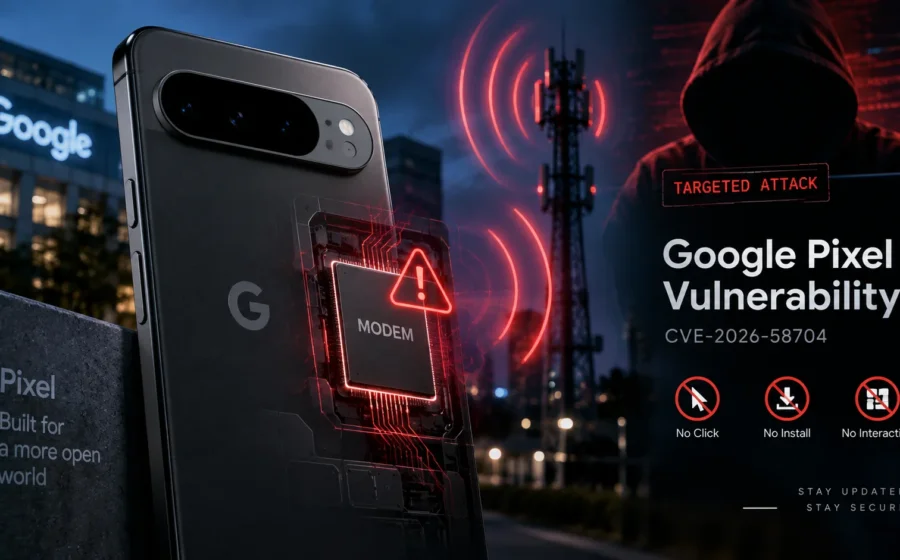
گوگل تأیید کرده است یک آسیبپذیری امنیتی مهم در مودم گوشیهای پیکسل، در حملات واقعی و هدفمند مورد سوءاستفاده قرار گرفته است. نکته نگرانکننده این است که برای بهرهبرداری از این ضعف، نیازی به کلیککردن روی لینک، نصب برنامه یا انجام هیچ اقدام خاصی از سوی کاربر وجود ندارد.
این آسیبپذیری با شناسه CVE-2026-58704 شناخته میشود و گوگل آن را در بهروزرسانی امنیتی سپتامبر ۲۰۲۶ گوشیهای Pixel برطرف کرده است.
حمله بدون نیاز به تعامل کاربر
طبق توضیحات گوگل، CVE-2026-58704 یک آسیبپذیری افزایش سطح دسترسی در بخش مودم گوشی است.
مشکل از یک خطای منطقی در سیستم کنترل مجوزها ناشی میشود که میتواند به مهاجم اجازه دهد برخی محدودیتهای امنیتی را دور بزند و سطح دسترسی خود را افزایش دهد.
مهمتر اینکه برای اجرای حمله، کاربر لازم نیست روی لینکی کلیک کند، فایلی را باز کند یا برنامهای نصب کند.
به همین دلیل، این نوع حملات میتوانند در دسته حملات موسوم به «Zero-click» قرار بگیرند؛ حملاتی که قربانی بدون انجام اقدام مشخصی هدف قرار میگیرد.
گوگل حملات هدفمند را تأیید کرد
گوگل در بولتن امنیتی سپتامبر ۲۰۲۶ اعلام کرده است شواهدی وجود دارد که نشان میدهد CVE-2026-58704 بهصورت محدود و هدفمند مورد بهرهبرداری قرار گرفته است.
این موضوع نشان میدهد آسیبپذیری تنها یک نقص نظری نبوده و مهاجمان در دنیای واقعی از آن استفاده کردهاند.
بااینحال، گوگل هنوز مشخص نکرده چه افرادی یا سازمانهایی هدف حملات بودهاند، چه گروهی پشت آنها قرار داشته و دقیقاً چند دستگاه آلوده یا هدف قرار گرفتهاند.
جزئیات فنی روش حمله نیز فعلاً بهصورت عمومی منتشر نشده است.
مشکل در یکی از حساسترین بخشهای گوشی
این آسیبپذیری در مودم موبایل قرار دارد؛ بخشی که ارتباط دستگاه با شبکه تلفن همراه را مدیریت میکند و در سطحی پایینتر از بسیاری از بخشهای عادی سیستمعامل فعالیت دارد.
به همین دلیل، مشکلات امنیتی مربوط به مودم میتوانند حساسیت بالایی داشته باشند و در برخی شرایط شناسایی آنها نیز دشوارتر از حملات معمول مبتنی بر اپلیکیشن یا مرورگر باشد.
بااینحال، اطلاعات فعلی نشان نمیدهد که هر گوشی پیکسل از طریق اینترنت و از هر نقطهای مستقیماً قابل هک بوده است. جزئیات عمومی CVE مسیر حمله را از نوع مجاور یا نزدیک توصیف میکند و نحوه دقیق دسترسی مهاجم هنوز مشخص نشده است.
کدام گوشیهای پیکسل آسیبپذیر هستند؟
گوگل تاکنون فهرست دقیقی از مدلهایی که بهطور مشخص در حملات واقعی هدف قرار گرفتهاند منتشر نکرده است.
بااینحال، این شرکت اعلام کرده تمام دستگاههای پیکسل پشتیبانیشده، بهروزرسانی امنیتی سپتامبر ۲۰۲۶ را دریافت خواهند کرد.
کاربرانی که سطح وصله امنیتی ۵ سپتامبر ۲۰۲۶ یا نسخه جدیدتر را روی دستگاه خود دارند، اصلاح مربوط به این آسیبپذیری را دریافت کردهاند.
بیش از ۱۰۰ آسیبپذیری دیگر هم اصلاح شدند
آپدیت امنیتی جدید پیکسل تنها CVE-2026-58704 را برطرف نمیکند و تعداد زیادی آسیبپذیری دیگر در بخشهایی مانند مودم، Telephony، Bluetooth، NFC، GPU، Bootloader و محیط اجرای امن گوشی نیز اصلاح شدهاند.
برخی از نقصهای موجود در این بسته حتی در دسته آسیبپذیریهای بحرانی قرار گرفتهاند.
بااینحال، CVE-2026-58704 بهدلیل وجود شواهد درباره سوءاستفاده واقعی از آن، بیش از سایر موارد مورد توجه قرار گرفته است.
در نتیجه، کاربران گوشیهای Pixel بهتر است نصب آپدیت امنیتی سپتامبر ۲۰۲۶ را به تعویق نیندازند و در تنظیمات دستگاه بررسی کنند که سطح Security Patch آنها حداقل روی 2026-09-05 قرار گرفته باشد.

دیدگاهها