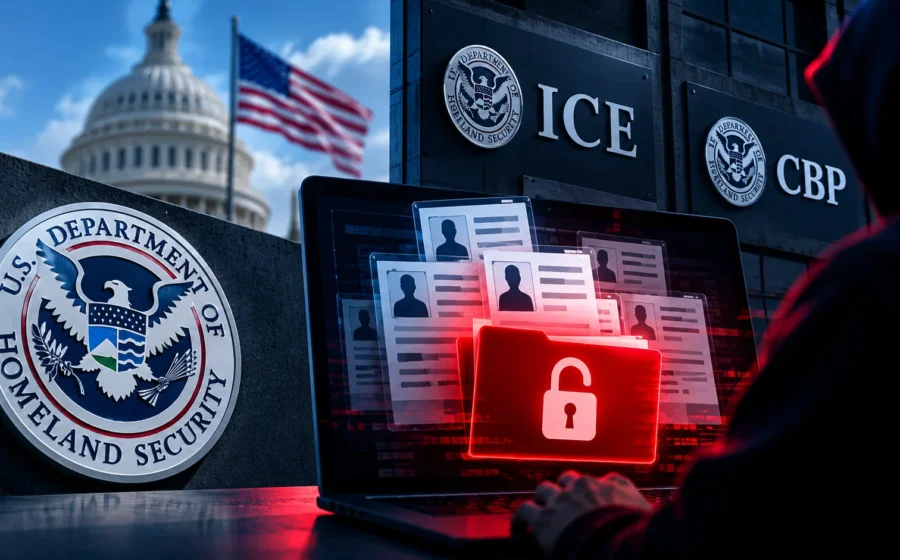
اطلاعات بیش از ۴۱ هزار کارمند و پیمانکار وزارت امنیت داخلی آمریکا (DHS) در یک رخداد امنیتی افشا شده است. دادههای منتشرشده شامل اطلاعات کارکنان اداره مهاجرت و گمرک آمریکا (ICE)، سازمان گمرک و حفاظت مرزی (CBP) و چند نهاد دیگر میشود؛ اتفاقی که نگرانیهایی درباره امنیت کارکنان، حفاظت از اطلاعات سازمانی و احتمال سوءاستفاده از دادهها ایجاد کرده است.
براساس گزارشهای منتشرشده در ۲۸ اکتبر ۲۰۲۶ از سوی وایرد، واشنگتنپست و گاردین، گروهی با نام Department of Peace مسئولیت دستیابی به اطلاعات را بر عهده گرفته است. وزارت امنیت داخلی آمریکا اعلام کرده احتمال وقوع نقض امنیتی را بررسی میکند. هنوز تمام جزئیات ادعای مهاجمان، از جمله مسیر دقیق دسترسی به دادهها، بهصورت مستقل تأیید نشده است.
افشای اطلاعات بیش از ۴۱ هزار کارمند وزارت امنیت داخلی آمریکا
مجموعه اطلاعات افشاشده شامل سوابق شغلی بیش از ۴۱ هزار نفر از کارکنان و پیمانکاران وزارت امنیت داخلی آمریکا و سازمانهای زیرمجموعه آن است.
طبق گزارشها، بیش از ۲۱ هزار رکورد به کارکنان سازمان گمرک و حفاظت مرزی آمریکا (CBP) مربوط میشود و حدود ۶۶۰۰ تا ۷ هزار رکورد نیز به اداره مهاجرت و گمرک آمریکا (ICE) تعلق دارد.
اطلاعات کارکنان نهادهای دیگری مانند آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) و سازمان خدمات شهروندی و مهاجرت (USCIS) نیز در میان دادهها دیده شده است.
واشنگتنپست اعلام کرده بخشی از اصالت اطلاعات را با کمک منابع فعلی و سابق دولتی بررسی و تأیید کرده است. بااینحال، گردآورندگان مجموعه داده نیز هشدار دادهاند که اطلاعات ممکن است ناقص باشند یا اشتباهاتی داشته باشند.
چه اطلاعاتی از مأموران ICE و CBP فاش شده است؟
دادههای منتشرشده تنها به نام کارکنان محدود نیستند و جزئیاتی از ساختار سازمانی و ارتباطات کاری را نیز در بر میگیرند.
براساس بررسی رسانههای آمریکایی، اطلاعات موجود در این مجموعه شامل نام، عنوان شغلی، آدرس ایمیل کاری، شماره تماس، محل خدمت و وابستگی سازمانی کارکنان است.
در برخی رکوردها، اطلاعات مربوط به مدیران، گروههای دسترسی داخلی و ارتباط کارکنان با واحدهای تخصصی نیز مشاهده شده است.
اهمیت این موضوع در آن است که کنار هم قرار گرفتن اطلاعات سازمانی میتواند تصویری از ساختار داخلی نهادهای امنیتی ایجاد کند؛ حتی اگر هر بخش از دادهها بهتنهایی محرمانه به نظر نرسد.
گزارش وایرد همچنین از وجود اطلاعات مرتبط با برخی کارکنان فعال در مأموریتهای غیرعلنی خبر داده است.
هکرها چگونه به اطلاعات وزارت امنیت داخلی دسترسی پیدا کردند؟
گروهی که خود را Department of Peace معرفی میکند، مدعی شده دادهها را از طریق سامانه ورود یکپارچه کارکنان وزارت امنیت داخلی آمریکا به دست آورده است.
در گزارشها از سرویس مدیریت هویت Okta بهعنوان بخشی از زیرساخت ورود کاربران نام برده شده است.
بااینحال، این ادعا به معنای هکشدن مستقیم زیرساخت شرکت Okta نیست.
شرکت Okta اعلام کرده شواهدی در اختیار ندارد که نشان دهد سامانهها یا دادههای متعلق به این شرکت در این ماجرا مورد نفوذ قرار گرفتهاند.
در نتیجه، هنوز نمیتوان با قطعیت مشخص کرد مهاجمان از چه روشی برای دستیابی به اطلاعات استفاده کردهاند.
این تفاوت اهمیت زیادی دارد؛ زیرا سوءاستفاده از حسابهای کاربری، دسترسیهای داخلی یا پیکربندیهای سازمانی لزوماً به معنای وجود آسیبپذیری در محصول شرکت ارائهدهنده خدمات احراز هویت نیست.
انتشار دادهها با نام Icepick
اطلاعات بهدستآمده در مجموعهای با نام Icepick منتشر شدهاند.
براساس گزارشها، دادهها ابتدا در اختیار فعالان حوزه افشای اطلاعات قرار گرفته و سپس توسط سازمان غیرانتفاعی Distributed Denial of Secrets منتشر شدهاند.
این مجموعه با هدف امکان بررسی اطلاعات توسط خبرنگاران، پژوهشگران و نهادهای نظارتی معرفی شده است.
منتشرکنندگان، اقدام خود را در چارچوب شفافیت و پاسخگویی نهادهای دولتی توصیف کردهاند.
بااینحال، انتشار بدون مجوز اطلاعات کارکنان میتواند پیامدهای جدی برای حریم خصوصی و امنیت افراد داشته باشد.
در این گزارش، اطلاعات هویتی کارکنان یا مسیر دسترسی به مجموعه دادههای افشاشده بازنشر نمیشود.
افشای اطلاعات مرتبط با ابزارهای نظارتی آمریکا
یکی از جنبههای قابلتوجه این رخداد، وجود اطلاعاتی درباره ارتباط برخی واحدهای وزارت امنیت داخلی با فناوریهای نظارتی است.
به گزارش وایرد، دادهها شامل اشارههایی به ابزارهای شناسایی چهره، سامانههای تحلیل داده و فناوریهای مورد استفاده در تحقیقات دیجیتال هستند.
از جمله ابزارهای مطرحشده میتوان به Mobile Fortify اشاره کرد که برای بررسی هویت از فناوریهای بیومتریک استفاده میکند.
نام برخی ابزارهای مرتبط با تحلیل دادههای ارتباطی و تحقیقات دیجیتال نیز در گزارشها مطرح شده است.
البته وجود نام یک کارمند یا گروه سازمانی در ارتباط با یک سامانه، بهتنهایی نشان نمیدهد آن فرد چگونه یا در چه مأموریتی از ابزار موردنظر استفاده کرده است.
واکنش وزارت امنیت داخلی آمریکا به نشت اطلاعات
وزارت امنیت داخلی آمریکا در واکنش به گزارشها اعلام کرده در حال بررسی احتمال وقوع نقض امنیتی است.
این وزارتخانه همچنین بر ضرورت حفاظت از کارکنان و اطلاعات مرتبط با فعالیتهای سازمانی تأکید کرده است.
مقامهای فعلی و سابق آمریکایی نسبت به پیامدهای احتمالی انتشار اطلاعات کارکنان هشدار دادهاند.
یکی از نگرانیها، امکان سوءاستفاده از اطلاعات برای جعل هویت، فریب کارکنان یا ایجاد اختلال در تحقیقات جاری است.
از سوی دیگر، مدافعان شفافیت دولتی معتقدند انتشار برخی اطلاعات حرفهای کارکنان عمومی میتواند در بررسی عملکرد نهادهای حکومتی اهمیت داشته باشد.
بااینحال، باید میان انتشار اطلاعات موردنیاز برای نظارت عمومی و افشای دادههایی که میتوانند امنیت اشخاص را به خطر بیندازند، تفاوت قائل شد.
هشدار قبلی درباره ضعف کنترل دسترسی در CBP
این رخداد در شرایطی گزارش شده که پیشتر نیز درباره ضعف کنترل دسترسی در سامانههای سازمان گمرک و حفاظت مرزی آمریکا هشدار داده شده بود.
دفتر بازرس کل وزارت امنیت داخلی آمریکا در گزارشی رسمی به تاریخ ۴ سپتامبر ۲۰۲۶، چندین مشکل مهم در مدیریت دسترسیهای فناوری اطلاعات CBP شناسایی کرد.
براساس این گزارش، تمامی ۷۶ هزار کاربر شبکه این سازمان بهاشتباه به یک حساب خدماتی با سطح دسترسی بسیار بالا دسترسی داشتند.
همچنین برخی حسابهای کارکنان و پیمانکارانی که سازمان را ترک کرده بودند، بهموقع غیرفعال نشده بودند.
بازرسان هشدار داده بودند که چنین ضعفهایی میتوانند خطر دسترسی غیرمجاز به اطلاعات حساس را افزایش دهند.
البته تاکنون مدرکی منتشر نشده که نشان دهد نشت اطلاعات اخیر مستقیماً از همان مشکلات شناساییشده در گزارش بازرس کل ناشی شده است.
پیامدهای نشت اطلاعات برای امنیت سایبری آمریکا
افشای اطلاعات بیش از ۴۱ هزار نفر از کارکنان و پیمانکاران یک نهاد امنیتی، تنها یک مشکل مربوط به حریم خصوصی نیست.
چنین رخدادی میتواند ضرورت بازنگری در مدیریت هویت، کنترل دسترسی و حفاظت از دادههای سازمانی را برجسته کند.
اطلاعات تماس و ساختار سازمانی در صورت سوءاستفاده ممکن است به مهاجمان برای طراحی حملات فریبکارانه یا جعل هویت کمک کنند.
همچنین انتشار اطلاعات کارکنان مرتبط با مأموریتهای حساس میتواند نگرانیهای امنیتی بیشتری ایجاد کند.
بااینحال، هنوز مشخص نیست چه تعداد از رکوردهای افشاشده معتبر و بهروز هستند و آیا از این دادهها در حملات بعدی استفاده شده است یا خیر.
تحقیقات وزارت امنیت داخلی آمریکا و بررسیهای مستقل آینده میتوانند ابعاد دقیقتر این رخداد را روشن کنند.
در مجموع، ماجرای Icepick بار دیگر نشان میدهد حفاظت از اطلاعات سازمانی تنها به جلوگیری از نفوذ مستقیم به سرورها محدود نمیشود؛ مدیریت صحیح هویت کاربران، سطح دسترسی کارکنان و امنیت دادههای داخلی نیز نقش تعیینکنندهای دارند.

دیدگاهها