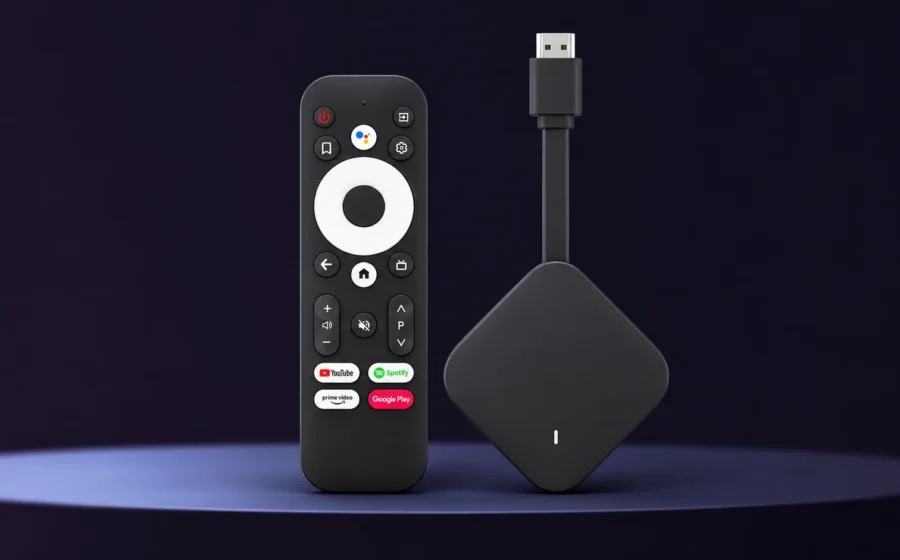
گوگل از شناسایی و متوقفسازی یک شبکه باتنت گسترده خبر داده که بیش از ۱.۳ میلیون دستگاه اندرویدی، عمدتاً تیوی باکسهای مجهز به Android TV، را آلوده کرده بود. نکته نگرانکننده این پرونده آن است که به گفته گوگل، بدافزار نه توسط کاربران، بلکه بهصورت عمدی از سوی یکی از شرکای تولیدکننده دستگاههای اندرویدی در محصولات قرار گرفته بود.
براساس گزارش The Verge و تحقیقات رسمی گروه اطلاعات تهدیدات گوگل (GTIG)، شرکت چینی Videostrong Technology متهم شده است که با تعبیه یک درِ پشتی مخفی در دستگاهها، آنها را بدون اطلاع صاحبانشان به شبکهای برای فعالیتهای مخرب تبدیل کرده است. گوگل اکنون این شبکه را مختل کرده و همکاری خود با سازنده مذکور را قطع کرده است.
آلودگی ۱.۳ میلیون دستگاه اندرویدی توسط یکی از شرکای گوگل
طبق گزارش رسمی گوگل، شرکت Videostrong Technology که در شهر شنژن چین فعالیت میکند، یک درِ پشتی نرمافزاری به نام XCPE را در دستگاههای تولیدی خود تعبیه کرده بود.
این بدافزار در مدلها و برندهای مختلفی از دستگاههای اندرویدی وجود داشته و طی چند سال در محصولات گوناگون توزیع شده است.
بیشتر دستگاههای آلوده، تیوی باکسهای اندرویدی بودهاند؛ اما تحقیقات نشان میدهد برخی تجهیزات پزشکی از راه دور، دستگاههای کارائوکه و نمایشگرهای دیجیتال نیز تحت تأثیر قرار گرفتهاند.
به گفته شرکت امنیتی Plume، این شبکه در بیش از ۲۰۰ کشور شناسایی شده است.
سازنده دستگاهها چگونه از کاربران سوءاستفاده میکرد؟
گوگل معتقد است که ایجاد این شبکه باتنت یک اشتباه نرمافزاری یا اقدام فردی یکی از کارکنان نبوده، بلکه فعالیتی سازمانیافته با هدف کسب درآمد غیرقانونی بوده است.
براساس یافتههای محققان، Videostrong دسترسی به دستگاههای آلوده را در اختیار گروههای مجرم سایبری قرار میداد. این گروهها میتوانستند بدافزارهای دیگری روی دستگاهها اجرا کنند و از منابع آنها برای فعالیتهای مختلف استفاده کنند.
یکی از مهمترین کاربردهای این شبکه، تبدیل اتصال اینترنت خانگی کاربران به پراکسی مسکونی بود. در چنین شرایطی، ترافیک اینترنتی اشخاص دیگر بدون اطلاع صاحب دستگاه از اتصال اینترنت او عبور میکرد.
همچنین دستگاههای آلوده برای تقلب تبلیغاتی، جمعآوری اطلاعات و اجرای فعالیتهای مخرب دیگر مورد استفاده قرار میگرفتند.
بدافزار XCPE چگونه از سیستم امنیتی گوگل عبور کرد؟
یکی از مهمترین ابعاد این پرونده، عبور بدافزار از بررسیهای امنیتی دستگاههای تأییدشده اندرویدی است.
گوگل اعلام کرده که Videostrong از روشهای پنهانسازی کد استفاده کرده بود تا نرمافزار مخرب هنگام آزمایشهای امنیتی شناسایی نشود.
در این روش، بخشی از کد مخرب پس از نخستین راهاندازی دستگاه فعال میشد. به همین دلیل، دستگاه میتوانست مراحل بررسی اولیه را پشت سر بگذارد و سپس قابلیتهای مخرب خود را فعال کند.
این اتفاق نشان میدهد حتی دریافت گواهی سازگاری و امنیتی نیز نمیتواند بهتنهایی تضمین کند که یک دستگاه در تمام مراحل تولید و عرضه فاقد کد مخرب است.
گوگل اعلام کرده در واکنش به این حادثه، فرایند بررسی تولیدکنندگان و کنترل یکپارچگی میانافزار دستگاههای Android TV را تقویت کرده است.
گوگل دسترسی مجرمان به میلیونها دستگاه دیگر را نیز مختل کرد
عملیات مقابله با XCPE تنها به ۱.۳ میلیون دستگاه عضو شبکه اصلی محدود نشده است.
گوگل با همکاری شرکتهای امنیتی و نهادهای مسئول، زیرساختهای فرماندهی و کنترل این شبکه و چندین خانواده بدافزاری مرتبط را هدف قرار داده است.
براساس برآورد گوگل، مختل شدن دامنههای کنترلی گروههای مجرم میتواند دسترسی آنها به دستکم ۱۰ میلیون دستگاه آلوده دیگر را نیز قطع کند.
البته این رقم به معنای شناسایی ۱۰ میلیون تیوی باکس آلوده جدید نیست؛ بلکه شامل دستگاههایی میشود که از طریق کانالهای توزیع مختلف به بدافزارهای مرتبط آلوده شدهاند.
در این عملیات، شرکتهایی مانند Plume، Lumen، HUMAN Security، Synthient و TrendAI به همراه پلیس ملی ژاپن مشارکت داشتهاند.
گوگل همکاری با Videostrong را قطع کرد
گوگل در واکنش به یافتههای تحقیقات، روابط تجاری خود با Videostrong را قطع کرده و این شرکت و مجموعههای وابسته آینده آن را از تولید و فروش دستگاههای اندرویدی دارای گواهی رسمی گوگل منع کرده است.
همچنین Videostrong دیگر اجازه ندارد نرمافزار مورد استفاده در دستگاههای اندرویدی تأییدشده را برای تولیدکنندگان دیگر تأمین کند.
گوگل برای مختل کردن سرورها و دامنههای مرتبط با شبکه باتنت نیز اقدامات حقوقی انجام داده است.
این شرکت تأکید کرده که آلودهسازی عمدی محصولات توسط تولیدکننده، نقض جدی اعتماد کاربران محسوب میشود.
کاربران اندروید تیوی چگونه از دستگاههای خود محافظت کنند؟
این پرونده اهمیت انتخاب دستگاههای هوشمند از تولیدکنندگان معتبر را بار دیگر نشان میدهد.
گوگل توصیه میکند کاربران هنگام خرید تیوی باکس و سایر دستگاههای متصل به اینترنت، به اعتبار سازنده و وضعیت تأیید رسمی محصول توجه کنند.
استفاده از فروشگاههای نرمافزاری معتبر، بررسی مجوزهای برنامهها و فعال نگه داشتن Google Play Protect نیز از دیگر توصیههای امنیتی این شرکت است.
همچنین کاربران باید نسبت به برنامههایی که در ازای اشتراکگذاری پهنای باند اینترنت وعده پرداخت پول میدهند، محتاط باشند.
با وجود مختل شدن زیرساختهای باتنت XCPE، این اقدام لزوماً به معنای حذف کامل کد مخرب از حافظه تمام دستگاههای آلوده نیست. بنابراین برای دستگاههایی که آلودگی آنها تأیید شده، دریافت راهنمایی امنیتی و بهروزرسانی معتبر از سازنده اهمیت دارد.
پرونده XCPE یکی از نمونههای مهم تهدیدات زنجیره تأمین در صنعت دستگاههای هوشمند است؛ تهدیدی که نشان میدهد آلودگی نرمافزاری گاهی حتی پیش از رسیدن محصول به دست خریدار آغاز میشود.

دیدگاهها