پلیس فدرال آمریکا (FBI) اعلام کرده است که هکرهای وابسته به کره شمالی با استفاده از تماسهای تصویری جعلی، جعل هویت افراد آشنا و فناوری دیپفیک، طی ۱۸ ماه گذشته بیش از ۴۰۰ میلیون دلار ارز دیجیتال سرقت کردهاند. مهاجمان در این عملیات پیچیده با سوءاستفاده از اعتماد قربانیان، آنها را به جلسات آنلاین ساختگی دعوت میکردند و سپس به اطلاعات و داراییهای دیجیتالشان دسترسی پیدا میکردند.
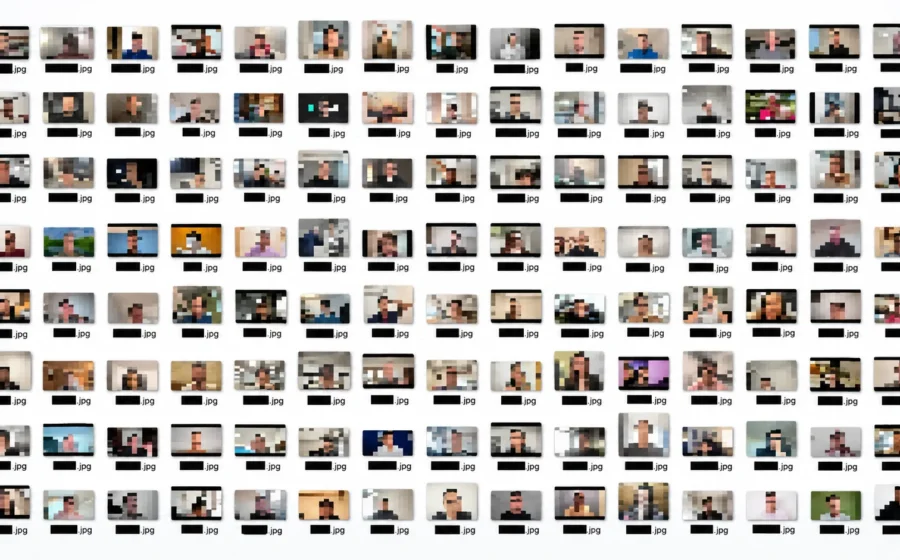
براساس بیانیه رسمی وزارت دادگستری آمریکا در ۱۲ نوامبر ۲۰۲۶، این عملیات با نام FaceStealer شناخته میشود و عمدتاً فعالان صنعت ارزهای دیجیتال، شرکتهای Web3 و توسعهدهندگان نرمافزارهای متنباز را هدف قرار داده است. مقامهای آمریکایی اعلام کردهاند که زیرساخت ابری مورد استفاده هکرها را مختل کرده و بیش از ۹۰۰ ویدیوی ضبطشده از قربانیان را شناسایی و توقیف کردهاند.
سرقت ۴۰۰ میلیون دلار ارز دیجیتال با تماسهای تصویری جعلی
طبق اطلاعات منتشرشده توسط FBI، گروهی از هکرهای منتسب به کره شمالی در یک عملیات گسترده مهندسی اجتماعی موفق شدند بیش از ۴۰۰ میلیون دلار ارز دیجیتال سرقت کنند.
این عملیات که FaceStealer نام گرفته، برخلاف حملات سایبری سنتی تنها به شناسایی آسیبپذیریهای نرمافزاری متکی نبود؛ بلکه مهاجمان با جعل هویت افراد مورد اعتماد قربانیان، زمینه نفوذ به دستگاههای آنها را فراهم میکردند.
هکرها معمولاً افرادی را هدف قرار میدادند که در شرکتهای فعال در حوزه رمزارز، بلاکچین و Web3 فعالیت داشتند.
مقامهای آمریکایی این فعالیتها را به گروهی نسبت دادهاند که در گزارشهای امنیتی با نامهایی مانند Sapphire Sleet، UNC1069 و BlueNoroff شناخته میشود.
هکرهای کره شمالی چگونه از چهره دوستان قربانیان سوءاستفاده میکردند؟
یکی از مهمترین ویژگیهای عملیات FaceStealer، استفاده از هویت و تصاویر افراد واقعی برای جلب اعتماد قربانیان بود.
مهاجمان ابتدا حسابهای ارتباطی برخی افراد را تصاحب میکردند و سپس با استفاده از همان حسابها، برای دوستان یا همکاران آنها دعوتنامه جلسه آنلاین میفرستادند.
این دعوتنامهها ممکن بود از طریق حسابهای واقعی در تلگرام، لینکدین، اسلک یا دیسکورد ارسال شوند.
در مرحله بعد، قربانی وارد صفحهای میشد که ظاهری شبیه سرویسهای شناختهشده تماس تصویری مانند Zoom، Microsoft Teams یا Google Meet داشت.
در جلسه جعلی، ویدیوی ضبطشده فردی آشنا نمایش داده میشد تا قربانی تصور کند واقعاً با دوست یا همکار خود صحبت میکند.
FBI همچنین اعلام کرده که مهاجمان در برخی موارد از ویدیوهای دیپفیک ساختهشده با هوش مصنوعی برای جعل هویت افراد شناختهشده صنعت ارزهای دیجیتال استفاده کردهاند.
ترفند خطای فنی جعلی برای آلودهکردن رایانهها
پس از جلب اعتماد قربانی، مهاجمان معمولاً یک مشکل فنی ساختگی را در تماس تصویری نمایش میدادند.
برای مثال، ممکن بود به کاربر اعلام شود که صدای او شنیده نمیشود یا نرمافزار جلسه برای ادامه تماس به اصلاح یک مشکل نیاز دارد.
سپس قربانی به انجام اقدامی برای برطرفکردن خطا هدایت میشد؛ اقدامی که در واقع میتوانست به نصب بدافزار روی رایانه منجر شود.
پس از آلودهشدن دستگاه، مهاجمان امکان دسترسی غیرمجاز به اطلاعات حساس، حسابهای ارتباطی و داراییهای دیجیتال قربانی را پیدا میکردند.
به گفته FBI، در برخی پروندهها فاصله میان نفوذ اولیه و سرقت ارز دیجیتال چند ماه یا حتی بیش از یک سال بوده است.
این موضوع نشان میدهد که مهاجمان همیشه بلافاصله پس از دسترسی به دستگاه اقدام به سرقت نمیکردند.
ضبط مخفیانه بیش از ۹۰۰ ویدیو از قربانیان
یکی از یافتههای مهم تحقیقات FBI، شناسایی بیش از ۹۰۰ ویدیوی وبکم بود که مهاجمان بدون اطلاع افراد ضبط کرده بودند.
این ویدیوها برای جعل هویت قربانیان در حملات بعدی استفاده میشدند.
به این ترتیب، هر فردی که قربانی عملیات میشد، ممکن بود ناخواسته به ابزاری برای فریب دوستان و همکاران خود تبدیل شود.
مهاجمان همچنین با دسترسی به فهرست مخاطبان و تاریخچه پیامها، میتوانستند دعوتنامههایی طراحی کنند که با روابط واقعی افراد مطابقت داشته باشد.
مقامهای آمریکایی اعلام کردهاند که در جریان عملیات مقابله با FaceStealer، زیرساخت ابری مورد استفاده هکرها را شناسایی و مختل کردهاند.
بااینحال، مختلشدن این زیرساخت لزوماً به معنای پایان کامل فعالیت گروههای هکری مرتبط نیست.
تهدید جدید برای توسعهدهندگان نرمافزارهای متنباز
FBI هشدار داده است که دامنه حملات FaceStealer دیگر تنها به دارندگان ارز دیجیتال محدود نمیشود.
مهاجمان در ماههای اخیر توسعهدهندگان و نگهدارندگان پروژههای نرمافزاری متنباز را نیز هدف قرار دادهاند.
هدف از این حملات میتواند دستیابی به حسابهای توسعهدهندگان و زیرساختهای انتشار نرمافزار باشد.
چنین دسترسیهایی ممکن است زمینه حملات زنجیره تأمین نرمافزار را فراهم کنند؛ حملاتی که در آن کد آلوده از طریق یک نرمافزار مورد اعتماد به کاربران بیشتری منتقل میشود.
به همین دلیل، مقامهای آمریکایی هشدار دادهاند که پیامدهای عملیات FaceStealer میتواند فراتر از سرقت مستقیم ارزهای دیجیتال باشد.
ارتباط هکرهای کره شمالی با سرقت میلیاردی از بایننس
همزمان با افشای جزئیات FaceStealer، وزارت دادگستری آمریکا از اقدامات قانونی مرتبط با پرونده جداگانه سرقت ارز دیجیتال از صرافی بایننس نیز خبر داده است.
طبق اعلام مقامهای آمریکایی، این پرونده به سرقت حدود ۶٫۳ میلیارد دلار دارایی دیجیتال مربوط میشود.
وزارت دادگستری اعلام کرده که با همکاری نهادهای دولتی و شرکتهای خصوصی، بیش از ۲٫۷ میلیارد دلار از داراییهای مرتبط با این سرقت مسدود شده است.
همچنین مجوز قضایی برای توقیف یا محدودکردن بیش از ۱٫۲ میلیارد دلار از این داراییها دریافت شده است.
نکته مهم این است که پرونده بایننس و عملیات FaceStealer دو موضوع جداگانه هستند و نباید مبالغ مربوط به آنها را یک سرقت واحد در نظر گرفت.
مقامهای آمریکایی فعالیتهای مرتبط با بایننس را به گروه دیگری با نام TraderTraitor نسبت دادهاند.
چگونه از کلاهبرداری با تماس تصویری جعلی جلوگیری کنیم؟
افشای عملیات FaceStealer نشان میدهد که حتی دریافت دعوتنامه از حساب واقعی یک دوست یا همکار نیز همیشه به معنای امنبودن ارتباط نیست.
کارشناسان امنیت سایبری توصیه میکنند کاربران پیش از ورود به جلسات غیرمنتظره، هویت دعوتکننده را از طریق یک مسیر ارتباطی مستقل بررسی کنند.
همچنین نباید برای رفع خطاهای ادعایی تماس تصویری، نرمافزار ناشناس نصب کرد یا دستورهایی را که منبع آنها مشخص نیست اجرا کرد.
فعالسازی احراز هویت دومرحلهای، استفاده از نرمافزارهای بهروز و محدودکردن دسترسی برنامهها به اطلاعات حساس نیز میتواند خطر نفوذ را کاهش دهد.
در مجموع، عملیات FaceStealer نمونهای از ترکیب مهندسی اجتماعی، جعل هویت و فناوری هوش مصنوعی در حملات سایبری جدید است؛ روشی که نشان میدهد اعتماد کاربران به چهرهها و حسابهای آشنا میتواند به یکی از نقاط آسیبپذیر امنیت دیجیتال تبد

دیدگاهها