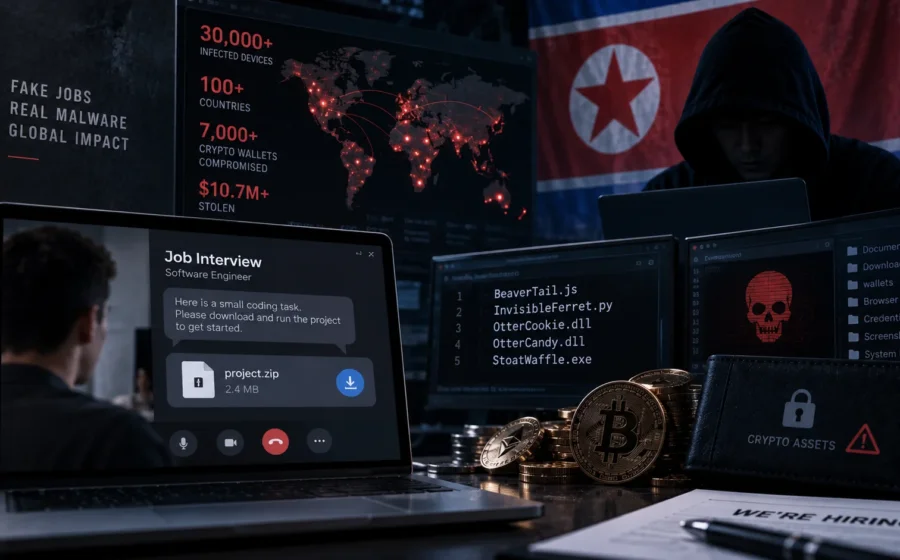
مقامهای امنیتی چند کشور درباره کارزار سایبری گستردهای با نام WaterPlum هشدار دادهاند که به هکرهای وابسته به کره شمالی نسبت داده میشود. براساس اطلاعات منتشرشده، این گروه با استفاده از آگهیهای استخدام و مصاحبههای شغلی جعلی توانسته است حداقل ۳۰ هزار دستگاه را در بیش از ۱۰۰ کشور آلوده کند.
فعالیتهای بررسیشده بین دسامبر ۲۰۲۵ تا ژوئیه ۲۰۲۶ انجام شدهاند و مهاجمان در این مدت اطلاعات یا داراییهای مرتبط با بیش از ۷ هزار کیف پول رمزارزی را به سرقت بردهاند.
مقامها میگویند بیش از ۱۰.۷ میلیون دلار دارایی رمزارزی نیز درنهایت به کره شمالی منتقل شده است.
مصاحبه شغلی جعلی بهعنوان تله
روش اصلی WaterPlum بر مهندسی اجتماعی و سوءاستفاده از افرادی استوار است که بهدنبال فرصت شغلی در حوزه فناوری هستند.
مهاجمان خود را بهعنوان شرکتهای فعال در حوزه هوش مصنوعی، بلاکچین، رمزارز یا NFT معرفی میکنند و از طریق شبکههای اجتماعی، وبسایتهای فریلنسری و پلتفرمهای کاریابی با قربانیان ارتباط میگیرند.
پس از آغاز فرایند استخدام، از فرد خواسته میشود برای انجام یک آزمون برنامهنویسی، پروژهای را دانلود و اجرا کند یا برای رفع یک مشکل ظاهری در تماس ویدیویی، فایل یا کدی را روی کامپیوتر خود اجرا کند.
در واقع، فایلهای ارائهشده حاوی بدافزار هستند.
حداقل ۳۰ هزار دستگاه در بیش از ۱۰۰ کشور
طبق هشدار مشترک نهادهای امنیتی ژاپن، آمریکا، استرالیا و آلمان، WaterPlum توانسته است حداقل ۳۰ هزار دستگاه را در بیش از ۱۰۰ کشور آلوده کند.
بیش از ۷ هزار کیف پول رمزارزی نیز در جریان این عملیات با سرقت دارایی یا اطلاعات ورود روبهرو شدهاند.
مقامها ارزش رمزارز منتقلشده به کره شمالی را حدود ۱.۷ میلیارد ین ژاپن، معادل بیش از ۱۰.۷ میلیون دلار، اعلام کردهاند.
گزارشها نشان میدهند طراحان وب، مهندسان نرمافزار و متخصصان حوزه رمزارز از مهمترین اهداف این کارزار بودهاند.
مجموعهای از بدافزارهای مختلف
WaterPlum تنها از یک بدافزار استفاده نمیکند و چندین خانواده مختلف در عملیاتهای منتسب به این گروه مشاهده شدهاند.
یکی از آنها BeaverTail است؛ بدافزار مبتنی بر جاوااسکریپت که میتواند در پروژهها یا بستههای نرمافزاری مخرب پنهان شود.
InvisibleFerret نیز یک بکدور مبتنی بر پایتون است که امکان دسترسی بیشتر مهاجمان به سیستم قربانی را فراهم میکند.
OtterCookie، OtterCandy و StoatWaffle از دیگر ابزارهایی هستند که در حملات WaterPlum مشاهده شدهاند.
برخی از این بدافزارها برای سرقت اطلاعات مرورگر، اطلاعات ورود، دادههای کیف پول رمزارزی و ایجاد دسترسی از راه دور طراحی شدهاند.
سوءاستفاده از پروژههای برنامهنویسی
در بعضی موارد، قربانی در جریان مصاحبه شغلی یک پروژه برنامهنویسی دریافت میکند و از او خواسته میشود ویژگی جدیدی به آن اضافه کند یا مشکلی را برطرف کند.
کد مخرب میتواند در بخشهایی از پروژه پنهان شده باشد و پس از اجرای پروژه روی دستگاه قربانی فعال شود.
پژوهشگران امنیتی پیشتر نیز نمونههایی از این حملات را شناسایی کرده بودند که در آنها فایلهای آلوده از طریق مخازن خصوصی پروژههای نرمافزاری در اختیار توسعهدهندگان قرار میگرفتند.
این روش به مهاجمان اجازه میدهد درخواست اجرای کد را بهعنوان بخشی طبیعی از یک مصاحبه فنی جلوه دهند.
هدف فقط سرقت رمزارز نیست
یکی از نکات مهم گزارش جدید این است که WaterPlum ممکن است پس از آلودهکردن دستگاه قربانی، دسترسی خود را برای مدت بیشتری حفظ کند.
اگر فرد موردنظر در آینده در یک شرکت فناوری استخدام شود، مهاجمان potentially میتوانند از دستگاه آلوده بهعنوان مسیری برای نفوذ به شبکه سازمان جدید استفاده کنند.
مقامهای امنیتی همچنین میان WaterPlum و شبکه گستردهتری از نیروهای IT منتسب به کره شمالی ارتباطهایی پیدا کردهاند.
در این طرحها، افراد با هویتهای جعلی یا سرقتشده برای مشاغل دورکاری در شرکتهای خارجی درخواست میدهند و درآمد حاصل را به کره شمالی منتقل میکنند.
استفاده از هوش مصنوعی برای جعل هویت
گزارش جدید همچنین نشان میدهد برخی عوامل مرتبط با طرحهای استخدامی کره شمالی از فناوریهای هوش مصنوعی برای واقعیتر نشاندادن هویت خود استفاده کردهاند.
مقامهای ژاپنی نمونههایی از استفاده از ابزارهای تعویض چهره، تبدیل متن به گفتار و ترجمه هوش مصنوعی را شناسایی کردهاند.
این فناوریها میتوانند به افراد کمک کنند در مصاحبههای آنلاین با هویت یا زبان متفاوت ظاهر شوند.
کارزار WaterPlum نشان میدهد حملات سایبری مبتنی بر پیشنهاد شغلی جعلی همچنان یکی از روشهای مؤثر برای هدفگرفتن توسعهدهندگان و متخصصان فناوری هستند؛ بهخصوص افرادی که در جریان یک فرایند استخدام انتظار دریافت فایل و اجرای کد را دارند.
دیدگاهها