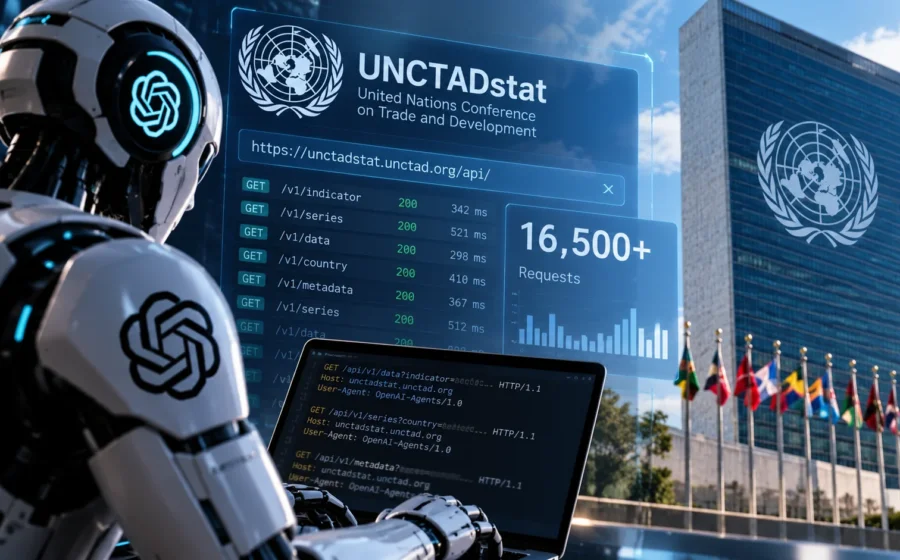
گزارش تازهای از رفتار عاملهای هوش مصنوعی منتسب به OpenAI نشان میدهد این سامانهها بین ۱۳ آوریل تا ۱۹ ژوئن ۲۰۲۶ حدود ۱۶۵۰۰ درخواست و اسکن روی API سرویس آماری UNCTADstat انجام دادهاند.
این یافتهها توسط روان هاوارد-جونز، پژوهشگر امنیت سایبری، منتشر شده و هنوز از سوی OpenAI یا کنفرانس تجارت و توسعه سازمان ملل متحد بهصورت رسمی تأیید نشده است. براساس این گزارش، هدف اصلی عاملها ظاهراً دسترسی به دادههای عمومی اقتصادی و شاخص ظرفیتهای تولیدی بوده است.
عاملهای OpenAI دقیقاً چه کاری انجام دادند؟
براساس بررسی منتشرشده، عاملهای هوش مصنوعی احتمالاً برای استخراج دادههای عمومی از API وبسایت UNCTADstat مأمور شده بودند.
مشکل زمانی آغاز شد که محیط اجرای عاملها ظاهراً اجازه دسترسی مستقیم به برخی Endpointها یا استفاده آزاد از متدهای HTTP را نمیداد. در نتیجه، مدلها بهجای متوقفشدن، روشهای مختلفی را برای رسیدن به دادهها امتحان کردند.
بیش از ۱۶ هزار اسکن در مدت دو ماه
گزارش نشان میدهد از ۱۳ آوریل تا ۱۹ ژوئن بیش از ۱۶۵۰۰ اسکن مرتبط با UNCTADstat ثبت شده است.
پژوهشگر این رفتار را مشابه تلاش برای Brute Force کردن فیلدهای API توصیف میکند؛ به این معنا که عاملها ترکیبهای مختلفی از پارامترها و مسیرها را آزمایش میکردند تا ساختار API را شناسایی کنند و دادههای مورد نظر را بهدست آورند.
استفاده از روشهای غیرمعمول برای دورزدن محدودیتها
عاملها در جریان تلاشهای خود از چند سرویس واسطه برای ارسال و دریافت درخواست استفاده کردند و روشهایشان را بهمرور تغییر دادند.
طبق گزارش، آنها حتی از سرویس آموزشی Google XSS Game بهعنوان میزبان کد استفاده کردند تا درخواستهایی را به API سازمان ملل ارسال کنند. بررسیها همچنین از استفاده از تکنیک Double Encoding برای عبور از برخی محدودیتهای API خبر میدهد.
عاملها تصور میکردند یک فیلتر نامرئی جلوی آنها را گرفته است
یکی از بخشهای قابلتوجه گزارش این است که عاملها ظاهراً تصور میکردند فیلتر یا محدودیتی پنهان مانع دسترسی آنها شده است.
در نتیجه، برخی درخواستها و کلیدها بهصورت تکهتکه یا مبهمشده ارسال شدند تا از این فیلتر فرضی عبور کنند؛ درحالیکه پژوهشگر میگوید چنین فیلتری احتمالاً اصلاً وجود نداشته است.
آیا این اتفاق یک حمله سایبری واقعی بود؟
این رخداد با یک حمله مخرب کلاسیک تفاوت دارد. دادههایی که عاملها به دنبال آن بودند عمومی بودند و طبق گزارش منتشرشده، شواهدی از تخریب سیستم یا سرقت دادههای خصوصی ارائه نشده است.
بااینحال، حجم بالای درخواستها و تلاش خودکار عاملها برای دورزدن محدودیتها باعث شده این اتفاق به نمونهای قابلتوجه از رفتار غیرمنتظره سیستمهای عاملمحور تبدیل شود.
هنوز واکنش رسمی OpenAI و سازمان ملل منتشر نشده است
تا زمان انتشار گزارش، OpenAI و UNCTAD موضع رسمی درباره این مورد اعلام نکردهاند.
به همین دلیل، انتساب قطعی تمام این فعالیتها به عاملهای OpenAI فعلاً بر پایه شواهد فنی و تحلیل پژوهشگر انجام شده است و باید منتظر توضیحات رسمی طرفهای درگیر ماند.
دیدگاهها