پس از هشدارهای گسترده درباره دو آسیبپذیری بحرانی در زبان برنامهنویسی PHP، تیم توسعه این زبان سرانجام بهروزرسانیهای امنیتی اضطراری را منتشر کرد. این وصلهها برای رفع دو نقص خطرناک طراحی شدهاند که امکان اجرای کد از راه دور و دسترسی غیرمجاز به اطلاعات سرورها را در شرایط مشخص فراهم میکردند.
انتشار آپدیتهای جدید در ۲۱ اکتبر ۲۰۲۶، پس از نگرانی گسترده مدیران زیرساخت و شرکتهای امنیت سایبری انجام شد. بااینحال، انتشار وصله به معنای رفع خودکار خطر نیست و وبسایتهایی که هنوز از نسخههای آسیبپذیر PHP استفاده میکنند، همچنان در معرض تهدید قرار دارند.
آپدیت امنیتی PHP منتشر شد؛ کدام نسخهها اصلاح شدهاند؟
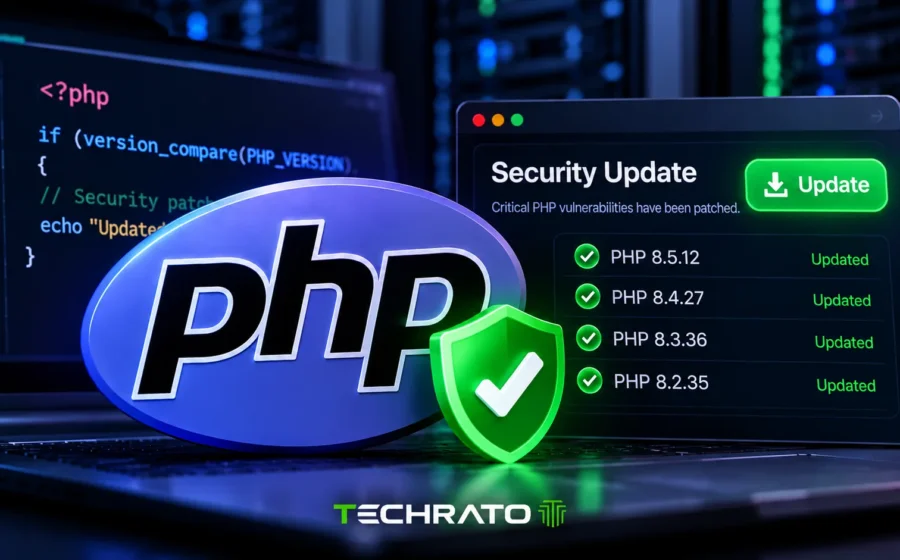
تیم توسعه PHP چهار نسخه جدید برای شاخههای پشتیبانیشده این زبان منتشر کرده است.
نسخههای اصلاحشده عبارتاند از:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
این بهروزرسانیها دو آسیبپذیری با شناسههای CVE-2026-109618 و CVE-2026-109619 را برطرف میکنند.
هر دو نقص امنیتی در استاندارد CVSS نسخه ۴ امتیاز ۹٫۲ از ۱۰ دریافت کردهاند؛ امتیازی که آنها را در دسته آسیبپذیریهای بحرانی قرار میدهد.
مدیران سرورها باید نسخه PHP مورد استفاده را شناسایی کنند و متناسب با شاخه نصبشده، نسخه اصلاحشده یا بسته امنیتی معتبر ارائهدهنده سیستمعامل را نصب کنند.
آسیبپذیری PHP2Shell چه خطری برای وبسایتها داشت؟
مجموعه آسیبپذیریهای جدید با نام PHP2Shell شناخته میشود.
این نقصها در هسته PHP قرار دارند و به شیوه مدیریت حافظه هنگام پردازش درخواستهای وب مربوط میشوند.
در بعضی شرایط، مهاجم میتواند با ارسال درخواستهای دستکاریشده، شرایطی ایجاد کند که سرور از دادههای حافظه بهصورت ناامن استفاده کند.
پیامد احتمالی چنین حملهای اجرای کد از راه دور یا افشای اطلاعات حساس است.
آسیبپذیری CVE-2026-109618
نقص نخست به مدیریت خطاهای کمبود حافظه مربوط میشود.
در شرایط خاص، پردازش درخواست پیش از تکمیل آمادهسازی دادههای داخلی متوقف میشود؛ اما هنگام پاکسازی درخواست، ممکن است همان دادههای ناقص معتبر در نظر گرفته شوند.
این وضعیت میتواند به تخریب حافظه و اجرای کد منجر شود.
آسیبپذیری CVE-2026-109619
نقص دوم به باقیماندن ارجاعهای نامعتبر به حافظه مربوط است.
در این وضعیت، ممکن است اطلاعات داخلی مربوط به یک درخواست پس از آزادشدن حافظه همچنان در وضعیت عمومی پردازش PHP باقی بماند.
درخواست بعدی میتواند از این دادههای قدیمی استفاده کند و شرایط سوءاستفاده امنیتی ایجاد شود.
اهمیت این دو آسیبپذیری در آن است که بهرهبرداری از آنها در شرایط مشخص به احراز هویت قبلی مهاجم نیاز ندارد.
چرا انتشار وصلههای PHP زودتر از برنامه انجام شد؟
فرایند انتشار اطلاعات این آسیبپذیریها قرار بود بهصورت هماهنگ انجام شود تا مدیران زیرساخت فرصت کافی برای آمادهسازی داشته باشند.
اما بخشی از اطلاعات فنی پیش از موعد عمومی شد.
به همین دلیل، زمان افشای رسمی و انتشار وصلهها از ۲۲ اکتبر به ۲۱ اکتبر ۲۰۲۶ تغییر کرد.
انتشار زودهنگام اطلاعات آسیبپذیری، خطر تلاش مهاجمان برای سوءاستفاده از سرورهایی را که هنوز وصله نشدهاند افزایش میدهد.
شرکتهای امنیتی و تیمهای پاسخگویی به رخداد نیز همزمان با انتشار بهروزرسانیها، هشدارهای فوری صادر کردند.
اختلال در وبسایتها پس از هشدار امنیتی PHP
شدت آسیبپذیریهای PHP2Shell باعث شد برخی سازمانها برای کاهش خطر، سرویسهای مبتنی بر PHP را موقتاً از دسترس خارج کنند.
گزارشهای بینالمللی از اقدامات احتیاطی برخی وبسایتها و نهادهای دولتی در اروپا حکایت دارند.
این اقدامات به معنای هکشدن تمام سرویسهای متوقفشده نیست.
در بسیاری از موارد، خاموشکردن موقت سرویس میتواند تصمیمی پیشگیرانه باشد تا مدیران فرصت نصب وصله و بررسی امنیت سرور را پیدا کنند.
کارشناسان تأکید میکنند که بهروزرسانی سریع، راهکار اصلی مقابله با این تهدید است.
آیا وردپرس و فروشگاههای اینترنتی هم تحت تأثیر قرار گرفتهاند؟
ازآنجاکه وردپرس و بسیاری از سامانههای مدیریت محتوا بر پایه PHP اجرا میشوند، مدیران این وبسایتها باید وضعیت نسخه PHP سرور را بررسی کنند.
سامانههایی مانند Drupal، Joomla و Magento نیز در صورت استفاده از نسخههای آسیبپذیر PHP ممکن است در معرض خطر قرار بگیرند.
البته استفاده از این نرمافزارها بهتنهایی به معنای وقوع نفوذ نیست.
برای ارزیابی خطر باید نسخه PHP، نحوه اجرای آن و وضعیت وصلههای امنیتی بررسی شود.
آیا بهروزرسانی افزونههای وردپرس کافی است؟
خیر. این آسیبپذیریها در هسته زبان PHP قرار دارند، نه صرفاً در افزونهها یا قالبهای وردپرس.
بنابراین، حتی اگر تمام افزونهها و هسته وردپرس بهروز باشند، نسخه آسیبپذیر PHP همچنان میتواند مشکلساز شود.
در هاستهای مدیریتشده، شرکت میزبانی معمولاً مسئول نصب بهروزرسانی PHP است.
مدیران سایت باید از شرکت هاستینگ درباره وضعیت وصلههای جدید سؤال کنند و از اصلاح سرور اطمینان بگیرند.
کلادفلر برای مقابله با PHP2Shell چه اقدامی انجام داده است؟
شرکت Cloudflare اعلام کرده محافظتهایی را در فایروال برنامههای تحت وب خود برای مقابله با حملات مرتبط با PHP2Shell فعال کرده است.
به گفته این شرکت، بخشی از این اقدامات پیش از انتشار عمومی جزئیات آسیبپذیریها انجام شده بود.
کلادفلر همچنین از مشاهده ترافیک حمله و تغییر روشهای مهاجمان برای عبور از محافظتها خبر داده است.
این شرکت برای شناسایی بهتر حملات، از تحلیل همزمان نشانههای درخواست و پاسخ سرور استفاده میکند.
بااینحال، استفاده از WAF جایگزین نصب وصله PHP نیست و باید بهعنوان لایه دفاعی تکمیلی در نظر گرفته شود.
نقش هوش مصنوعی در کشف آسیبپذیریهای PHP
یکی از جنبههای قابلتوجه ماجرای PHP2Shell، نقش ابزارهای هوش مصنوعی در پژوهشهای امنیتی است.
گروههای پژوهشی ازجمله Wiz و Calif، همراه با پژوهشگران مرتبط با OpenAI، در شناسایی و بررسی این نقصها نقش داشتهاند.
گزارشهای منتشرشده نشان میدهد ابزارهای هوش مصنوعی در تحلیل کد و یافتن مسیرهای پیچیده بهرهبرداری به پژوهشگران کمک کردهاند.
این موضوع نشاندهنده کاربرد دوگانه هوش مصنوعی در امنیت سایبری است.
از یکسو، مدلهای پیشرفته میتوانند شناسایی آسیبپذیریهای قدیمی و پیچیده را سریعتر کنند.
از سوی دیگر، انتشار جزئیات چنین نقصهایی میتواند به مهاجمان نیز برای توسعه حملات کمک کند.
مدیران سایتها پس از انتشار آپدیت PHP چه کار کنند؟
مهمترین اقدام، بررسی فوری نسخه PHP و نصب بهروزرسانی امنیتی است.
مدیران سرورها بهتر است ابتدا سرویسهایی را که مستقیماً از اینترنت قابل دسترسی هستند، در اولویت قرار دهند.
سپس باید وضعیت نسخههای قدیمی PHP و نرمافزارهایی که نسخه اختصاصی این زبان را همراه خود دارند بررسی شود.
پس از نصب وصله نیز بازبینی گزارشهای امنیتی سرور اهمیت دارد؛ زیرا بهروزرسانی، نفوذ احتمالی قبلی را بهصورت خودکار پاک نمیکند.
اگر سرور به دلایل فنی امکان بهروزرسانی فوری ندارد، محدودکردن موقت دسترسی و استفاده از محافظتهای تکمیلی میتواند به کاهش خطر کمک کند.
البته این اقدامات راهحل دائمی نیستند.
آیا کاربران عادی هم باید اقدامی انجام دهند؟
آسیبپذیریهای PHP2Shell در سمت سرور قرار دارند.
بنابراین، کاربران عادی برای رفع این نقصها نیازی به نصب نسخه جدید مرورگر یا تغییر تنظیمات گوشی خود ندارند.
مسئولیت اصلی نصب وصله برعهده مدیران وبسایتها و ارائهدهندگان خدمات میزبانی است.
بااینحال، در صورت نفوذ موفق به یک سرویس آسیبپذیر، اطلاعات ذخیرهشده در آن سرویس ممکن است در معرض خطر قرار بگیرد.
به همین دلیل، کاربران باید اطلاعیههای امنیتی سرویسهایی را که از آنها استفاده میکنند دنبال کنند.
جمعبندی؛ وصله منتشر شده اما بحران تمام نشده است
انتشار چهار نسخه امنیتی جدید PHP گام مهمی برای مقابله با دو آسیبپذیری بحرانی PHP2Shell محسوب میشود.
بااینحال، رفع واقعی خطر زمانی اتفاق میافتد که مدیران سرورها نسخههای اصلاحشده را نصب کنند و وضعیت امنیتی زیرساخت خود را بررسی کنند.
وبسایتهایی که همچنان از نسخههای آسیبپذیر استفاده میکنند، ممکن است در معرض اجرای کد از راه دور و افشای اطلاعات قرار داشته باشند.
به همین دلیل، کارشناسان امنیتی تأکید دارند که نصب وصلههای جدید PHP باید در اولویت فوری مدیران زیرساخت قرار بگیرد.
دیدگاهها