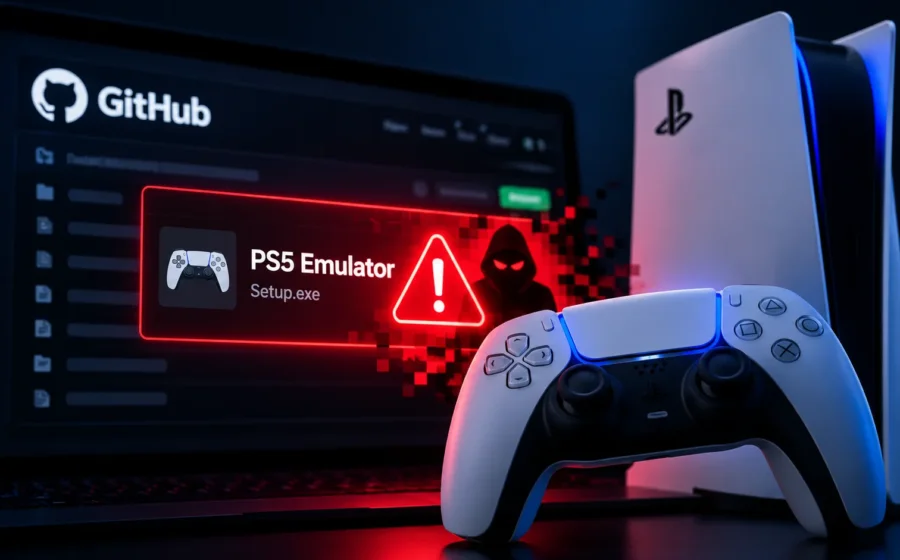
محققان امنیتی NordVPN از شناسایی یک کارزار مخرب در گیتهاب خبر دادهاند که با سوءاستفاده از محبوبیت شبیهسازهای پلیاستیشن ۵، کاربران کامپیوتر را هدف قرار میدهد. مهاجمان با ساخت مخازنی شبیه پروژههای واقعی، نرمافزارهایی منتشر کردهاند که بهجای اجرای بازیهای PS5، میتوانند اطلاعات حساس و رمزهای عبور کاربران را سرقت کنند.
براساس گزارش Engadget در ۲۸ اکتبر ۲۰۲۶ و یافتههای تیم اطلاعات تهدید NordVPN، این مخازن جعلی از نام پروژههایی مانند Kyttyps5 و AnyPS5 استفاده میکنند. بدافزار شناساییشده تلاش میکند شناسایی توسط Microsoft Defender را دشوار کند و پس از اجرای بخشهای مخرب، آثار فعالیت خود را پاک کند.
شبیهسازهای جعلی PS5 چگونه کاربران را فریب میدهند؟
گیتهاب یکی از شناختهشدهترین پلتفرمها برای انتشار پروژههای متنباز و نرمافزارهای آزمایشی است. بسیاری از توسعهدهندگان شبیهسازهای کنسولهای بازی نیز از این پلتفرم برای انتشار کد و نسخههای اولیه نرمافزارهای خود استفاده میکنند.
مهاجمان از همین اعتماد کاربران سوءاستفاده کردهاند. آنها مخازنی ایجاد میکنند که از نظر نام، توضیحات و ظاهر به پروژههای واقعی شبیه هستند و در نگاه اول ممکن است معتبر به نظر برسند.
تحقیقات NordVPN نشان میدهد برخی از این مخازن با تقلید از پروژههای Kyttyps5 و AnyPS5، کاربران علاقهمند به اجرای بازیهای پلیاستیشن ۵ روی کامپیوتر را هدف قرار دادهاند.
نکته مهم این است که شناسایی نسخههای جعلی به معنای آلودهبودن پروژههای اصلی نیست. تهدید گزارششده مربوط به فایلها و مخازنی است که مهاجمان با سوءاستفاده از نام این پروژهها منتشر کردهاند.
بدافزارهای مخفی در شبیهسازهای پلیاستیشن ۵ چه میکنند؟
به گفته محققان، پس از اجرای فایل آلوده، مجموعهای از فعالیتهای مخرب در کامپیوتر قربانی آغاز میشود.
یکی از نخستین اقدامات شناساییشده، ایجاد استثنا در تنظیمات Microsoft Defender است. این تغییر میتواند باعث شود بعضی فایلها و مسیرهای مرتبط با بدافزار از اسکنهای امنیتی مشخصی کنار گذاشته شوند.
در مرحله بعد، فایل اجرایی دیگری فعال میشود که محققان NordVPN احتمال میدهند از نوع Infostealer یا بدافزار سرقت اطلاعات باشد.
این دسته از بدافزارها معمولاً با هدف جمعآوری اطلاعات حساس مانند رمزهای عبور ذخیرهشده و سایر دادههای قابلدسترسی در سیستم طراحی میشوند.
در پایان نیز یک اسکریپت پاکسازی اجرا میشود تا برخی فایلهای مربوط به فعالیت مخرب حذف شوند و شناسایی آلودگی دشوارتر شود.
البته در اطلاعات عمومی منتشرشده، خانواده دقیق بدافزار و تعداد قربانیان مشخص نشده است.
چرا کاربران شبیهسازها هدف مناسبی برای مهاجمان هستند؟
ماریوس بریدیس، مدیر ارشد فناوری NordVPN، معتقد است کاربران علاقهمند به شبیهسازی کنسولها میتوانند هدف مناسبی برای چنین حملاتی باشند.
دلیل اصلی این موضوع، ماهیت آزمایشی بسیاری از پروژههای شبیهسازی است. کاربران این حوزه گاهی با نرمافزارهایی سروکار دارند که هنوز نسخه پایدار ندارند یا توسط ناشران شناختهشده امضا نشدهاند.
در چنین شرایطی، یک فایل ناشناس ممکن است بهاشتباه بخشی طبیعی از فرایند آزمایش یک شبیهساز تلقی شود.
مهاجمان تلاش میکنند از همین عادت استفاده کنند و فایل آلوده را بهعنوان نسخهای جدید یا آزمایشی از یک پروژه واقعی معرفی کنند.
بااینحال، آزمایشی یا متنبازبودن یک نرمافزار بهخودیخود نشانه ناامنبودن آن نیست. مشکل زمانی ایجاد میشود که کاربران نتوانند اصالت فایل و هویت منتشرکننده را تأیید کنند.
آیا گیتهاب برای دانلود نرمافزار امن است؟
گیتهاب بستری برای میزبانی و توسعه نرمافزار است، اما حضور یک پروژه در این پلتفرم به معنای تأیید امنیت تمام فایلهای منتشرشده نیست.
مهاجمان میتوانند نام، توضیحات و ظاهر پروژههای شناختهشده را تقلید کنند و از این طریق کاربران را به دانلود فایلهای آلوده ترغیب کنند.
این تهدید محدود به شبیهسازهای پلیاستیشن ۵ نیست.
شرکت امنیتی Malwarebytes نیز در ژوئن ۲۰۲۶ درباره پروژههای جعلی مرتبط با کنسولهای قدیمی هشدار داده بود که از گیتهاب برای انتشار بدافزار سوءاستفاده میکردند.
در نتیجه، حتی هنگام مشاهده یک پروژه در پلتفرمی معتبر، بررسی هویت توسعهدهنده و سابقه انتشار نرمافزار اهمیت زیادی دارد.
تفاوت شبیهساز واقعی PS5 با نسخه جعلی چیست؟
پروژههای شبیهسازی واقعی معمولاً دارای سابقه توسعه، مستندات فنی و ارتباط مشخص با تیم سازنده هستند.
در مقابل، مخازن جعلی ممکن است بهتازگی ایجاد شده باشند، اطلاعات محدودی درباره توسعهدهنده ارائه دهند یا از نام و ظاهر پروژههای دیگر تقلید کنند.
یکی از نشانههای هشداردهنده، درخواست غیرعادی برای غیرفعالکردن آنتیویروس یا نادیدهگرفتن هشدارهای امنیتی است.
همچنین ادعای اجرای بینقص تمام بازیهای PS5 روی کامپیوتر باید با احتیاط بررسی شود؛ زیرا شبیهسازی کنسولهای جدید فرایندی پیچیده است و بسیاری از پروژههای موجود هنوز در مراحل توسعه قرار دارند.
محققان توصیه میکنند کاربران پیش از دریافت هر فایل، مطمئن شوند مخزن موردنظر واقعاً به تیم توسعهدهنده اصلی تعلق دارد.
چگونه از سرقت رمزهای عبور جلوگیری کنیم؟
برای کاهش خطر آلودگی، کاربران باید نرمافزارهای موردنیاز خود را تنها از منابعی دریافت کنند که اصالت آنها قابل تأیید است.
در مورد پروژههای گیتهاب، بررسی نام مالک مخزن، سابقه فعالیت توسعهدهنده و ارتباط آن با وبسایت یا کانال رسمی پروژه اهمیت دارد.
مخازن تازهساختهشده، صفحات تقلیدی و فایلهایی که بدون توضیح معتبر منتشر شدهاند، نیازمند بررسی بیشتری هستند.
همچنین نباید صرفاً برای اجرای یک نرمافزار ناشناس، محافظت امنیتی سیستم را غیرفعال کرد.
اگر کاربری پیشتر فایل مشکوکی را اجرا کرده باشد، بهتر است اتصال دستگاه مشکوک به اینترنت را قطع کند، از یک دستگاه مطمئن رمزهای عبور مهم خود را تغییر دهد و سیستم را با ابزارهای امنیتی معتبر بررسی کند.
فعالسازی احراز هویت دومرحلهای نیز میتواند خطر دسترسی غیرمجاز به حسابها را کاهش دهد.
هشدار NordVPN؛ تهدیدی فراتر از شبیهسازهای PS5
یافتههای جدید NordVPN نشان میدهند مهاجمان برای انتشار بدافزار لزوماً به وبسایتهای ناشناس متکی نیستند و میتوانند از پلتفرمهای معتبر توسعه نرمافزار نیز سوءاستفاده کنند.
در این کارزار، نام پروژههای شبیهسازی پلیاستیشن ۵ به ابزاری برای جلب اعتماد کاربران تبدیل شده است.
نکته نگرانکننده دیگر، تلاش بدافزار برای کاهش احتمال شناسایی و پاککردن آثار فعالیت خود است؛ موضوعی که میتواند تشخیص آلودگی را برای کاربران دشوارتر کند.
بااینحال، هنوز اطلاعات عمومی کافی درباره گستردگی حملات یا تعداد کاربران آسیبدیده منتشر نشده است.
در نهایت، مهمترین پیام این گزارش آن است که معتبر بودن پلتفرم انتشار، بهتنهایی امنیت یک فایل را تضمین نمیکند و بررسی اصالت نرمافزار پیش از اجرا ضروری است.

دیدگاهها